Repensar el control de acceso para RAG con Amazon Quick y Amazon Bedrock
Rethinking access control for RAG with Amazon Quick and Amazon Bedrock
Amit Choudhary
Las organizaciones empresariales están adoptando la generación aumentada de recuperación (RAG) para obtener información de fuentes de conocimiento de la empresa, como Microsoft SharePoint, Google Drive y Atlassian Confluence. Sin embargo, estas fuentes de conocimiento contienen información confidencial que se rige por estructuras de permisos complejas. Garantizar que las respuestas generadas por la IA respeten esos permisos es uno de los desafíos más difíciles de la IA empresarial
.
En este artículo, analizamos cómo Amazon Quick y AmazonBedrock Knowledge Bases resuelven este desafío mediante el cumplimiento de las listas de control de acceso (ACL) en tiempo real, verificando los permisos directamente con fuentes autorizadas en el momento de la consulta.
El problema empresarial
Considere este escenario: el propietario de un sitio de SharePoint crea una base de conocimientos para su organización. Los miembros del equipo de varios departamentos utilizan un asistente de inteligencia artificial para obtener respuestas de esta base de conocimientos. El requisito fundamental es que cada miembro del equipo solo reciba información generada por la IA a partir de los documentos a los que esté autorizado a acceder
.
Este es un desafío empresarial universal. Las organizaciones desean democratizar el acceso a la información basada en la inteligencia artificial sin comprometer su postura de seguridad actual. La aparición de un único documento no autorizado en una respuesta de la IA podría revelar documentos estratégicos confidenciales, datos financieros inéditos
o información confidencial de recursos humanos.
Por qué los enfoques actuales son insuficientes
Un enfoque común del control de acceso de los RAG utiliza el enfoque de replicar y filtrar para hacer cumplir los permisos a nivel de documento.
Así es como funciona normalmente:
Un conector de fuente de datos (por ejemplo, un conector de SharePoint) extrae las ACL como parte de un trabajo de sincronización periódica.
Las ACL se replican desde la fuente de datos y se almacenan como atributos en un índice.
En el momento de la consulta, el sistema de IA asigna al usuario que ha iniciado sesión a los atributos de la ACL almacenados y filtra los resultados en consecuencia.
Si bien este enfoque parece razonable a primera vista, tiene tres puntos débiles fundamentales.
Problema 1: El sistema de inteligencia artificial no es la fuente de la verdad
En este modelo, el sistema de IA asume la responsabilidad exclusiva de hacer cumplir la ley sin ser la fuente autorizada de permisos. Esto requiere que los conectores de datos repliquen con precisión la lógica de ACL compleja y específica de la fuente en varias fuentes de datos. Cada fuente de datos tiene sus propios modelos de permisos únicos. Mapear las jerarquías de herencia, la pertenencia a grupos, las políticas de acceso condicional y las reglas de denegación entre docenas de conectores es una tarea propensa a errores
.
Problema 2: Los permisos obsoletos crean brechas de seguridad
En general, los conectores de datos admiten sincronizaciones basadas en extracciones que se ejecutan a pedido o según un cronograma definido por el cliente. Las ACL de estas soluciones de IA son una instantánea del tiempo desde que se ejecutó la última sincronización. Algunas soluciones utilizan actualizaciones basadas en eventos, pero esto no funciona de forma universal. Por ejemplo, una fuente de datos como Confluence no emite ningún evento cuando cambia la pertenencia a un grupo. Entre sincronizaciones, un usuario al que se le haya revocado el acceso podría seguir recibiendo respuestas de la IA procedentes de documentos que ya no debería ver
.
Problema 3: Evolución de las capacidades de las fuentes de datos
Las fuentes de datos cambian regularmente o introducen nuevos mecanismos para controlar el acceso al contenido. Una nueva función de permisos en SharePoint o un cambio en el modelo de uso compartido de Google Drive podrían crear lagunas en la lógica de mapeo de las ACL. Esto puede exponer el contenido hasta que se actualice el conector.
Cómo AWS resuelve esto: aplicación de las ACL en tiempo real
Para hacer frente a estos desafíos, implementamos las comprobaciones de las ACL en tiempo real como un nivel de seguridad adicional, además del filtrado de ACL existente antes de la recuperación en las bases de conocimiento de Amazon Quick y Amazon Bedrock. Esto garantiza que el sistema aplique los controles de acceso más actuales al comprobar los permisos directamente con la fuente autorizada en el momento de la consulta. Esto evita depender de datos de ACL potencialmente obsoletos o mapeados incorrectamente
.
Descripción general de la arquitectura
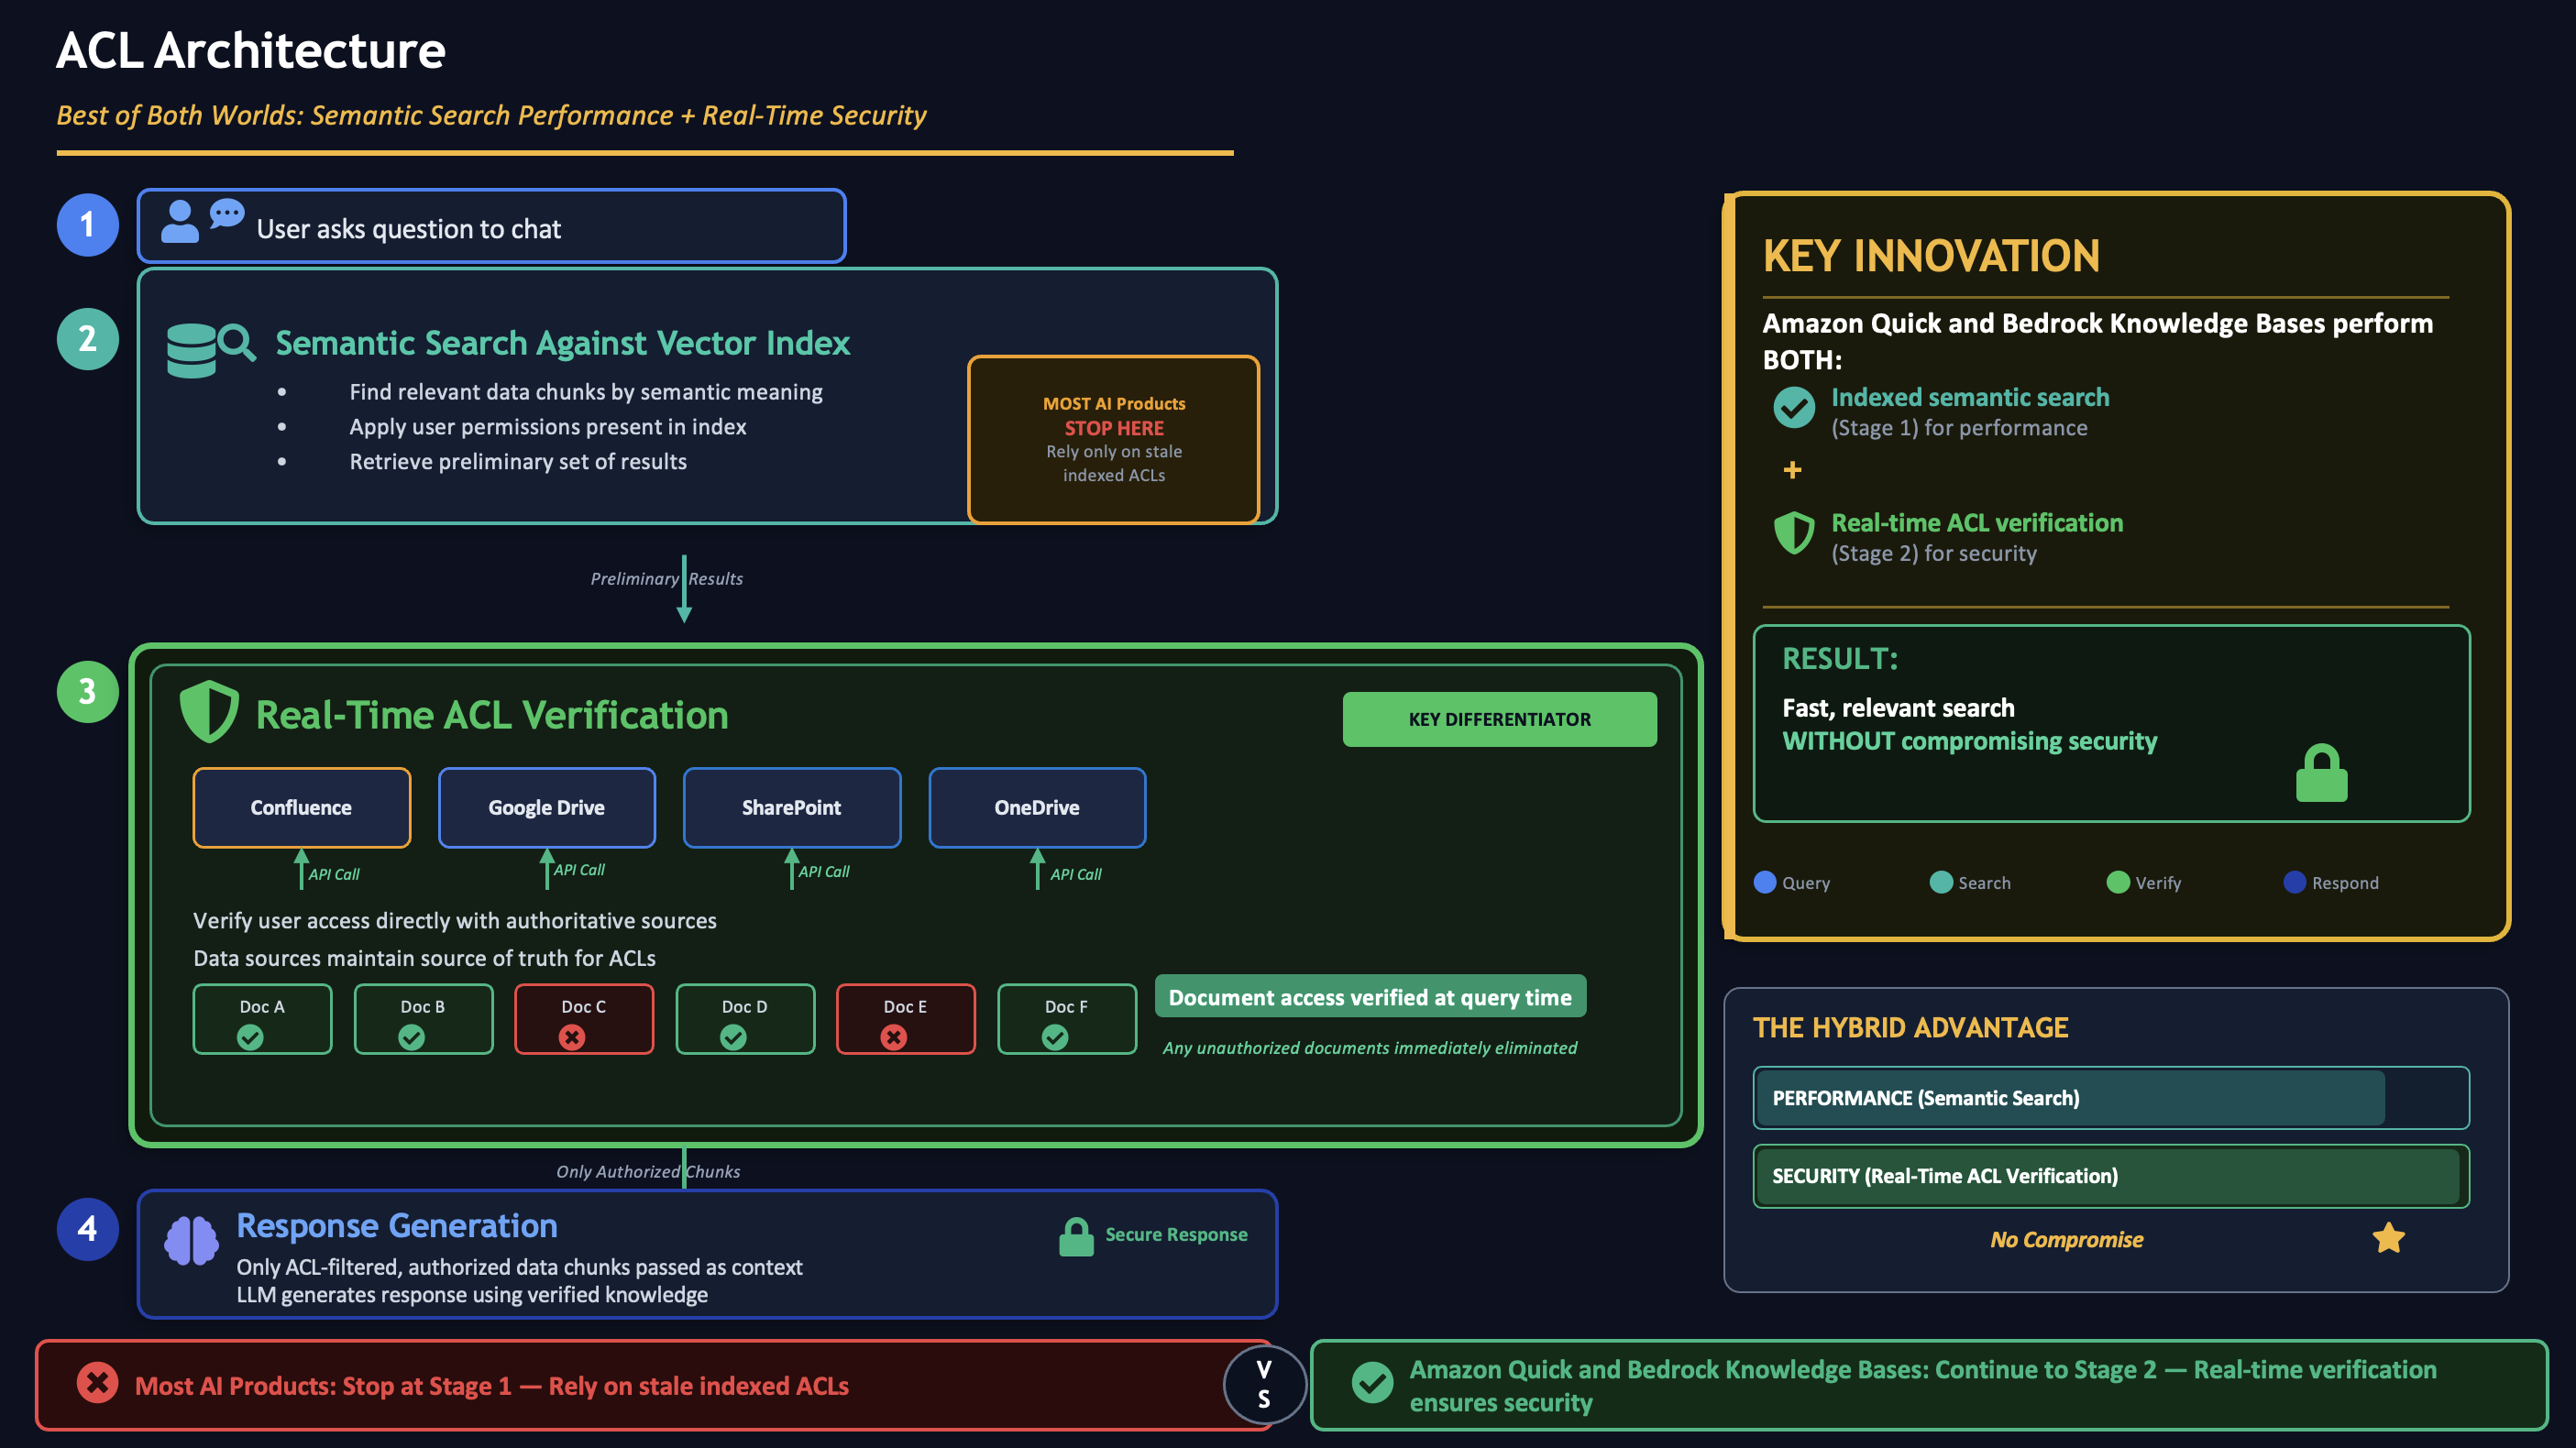
El siguiente diagrama ilustra nuestro enfoque híbrido, que ofrece tanto un rendimiento de búsqueda semántica como capacidades de seguridad en tiempo real.
Figura 1: Arquitectura de aplicación de ACL en tiempo real para las bases de conocimiento de Amazon Quick y Amazon Bedrock, que combina el filtrado previo a la recuperación (etapa 1) con la verificación en tiempo real de fuentes autorizadas (etapa 2)
Cómo funciona: un ejemplo de Google Drive
Cuando un usuario envía una consulta a un agente de Amazon Quick que utiliza una base de conocimientos de Google Drive, el sistema aplica los controles de acceso en dos etapas:
Etapa 1: filtrado previo a la recuperación
Amazon Quick realiza una búsqueda semántica en el índice vectorial para encontrar los pasajes del documento más relevantes. El sistema aplica las listas de control de acceso que ya están almacenadas en el índice. Esto produce un conjunto preliminar de documentos candidatos. Esta fase es necesaria porque las llamadas a la API en tiempo real para cada documento del índice serían demasiado costosas a escala.
Etapa 2: verificación en tiempo real
Amazon Quick verifica los documentos de los candidatos en tiempo real mediante una llamada a las API de Google Drive. Utiliza la credencial de la cuenta de servicio proporcionada por el administrador para generar tokens de acceso específicos para cada usuario mediante la suplantación de identidad. Google Drive mantiene la fuente fidedigna de las listas de control de acceso asociadas a cada documento. Los documentos a los que el usuario no está autorizado a acceder se excluyen del conjunto de resultados recuperado. Solo los pasajes de documentos verificados y autorizados se pasan al modelo lingüístico extensivo (LLM) como contexto. El modelo utiliza este conocimiento para generar una respuesta
.
Este enfoque de dos etapas equilibra el rendimiento con la seguridad. Utiliza las ACL almacenadas en caché para aumentar la eficiencia y, al mismo tiempo, facilitar la corrección mediante comprobaciones en tiempo real. Además de la aplicación de las ACL, Amazon Bedrock proporciona controles de IA responsables. Entre ellos se incluyen las barreras de protección de Amazon Bedrock para filtrar el contenido, las comprobaciones en tierra para reducir las alucinaciones y las políticas de seguridad configurables para ayudar a las organizaciones a
implementar aplicaciones de IA generativas de forma responsable.
Por qué esto es importante para su organización
Este enfoque ofrece tres beneficios clave:
Permisos siempre actualizados: se acabaron las brechas de seguridad entre los ciclos de sincronización cuando utilice un producto RAG. Si se revoca el acceso de un empleado, el cambio se refleja en las respuestas de la IA en unos instantes, no en horas
o días.
Confianza para crecer: las organizaciones pueden ampliar la cobertura de su base de conocimientos sabiendo que las comprobaciones de las ACL en tiempo real verifican los permisos con la fuente autorizada para cada consulta, independientemente de la fuente de datos.
Reducción de la carga operativa: no tiene que preocuparse por la frecuencia de sincronización.
Qué dicen los clientes sobre esto
«Cuando nos propusimos evaluar las soluciones de inteligencia artificial para nuestra organización, nuestros equipos de seguridad y cumplimiento tenían en claro suso máxima prioridad: garantizar que los colegas solo vean la información a la que están autorizados a acceder. Es un requisito fundamental, pero que muchas plataformas luchan por cumplir de manera significativa. El enfoque de Amazon Quick para el control de acceso en tiempo real respondió definitivamente a esa pregunta y demostró un nivel de rigor que destacó a lo largo de nuestra evaluación. Esto dio a nuestra junta de revisión interna la confianza necesaria para seguir adelante y sentar una base sólida sobre la forma en que pensamos sobre la gobernanza de la IA en el futuro».
— Jamahl Wiggins, especialista sénior de M365 Innovation, Mondelēz International
Mondelēz International ha implementado Amazon Quick para sus más de 35 000 empleados en cuatro regiones.
Conclusión
En esta publicación, hablamos sobre cómo Amazon Quick y Amazon Bedrock Knowledge Bases implementan la aplicación de las ACL en tiempo real para resolver un desafío de seguridad crítico para las empresas. La arquitectura de ACL de doble capa verifica los permisos directamente con fuentes autorizadas en el momento de la consulta. Esto garantiza que las respuestas generadas por la IA incluyan solo el contenido al que un usuario
Enterprise organizations are adopting Retrieval Augmented Generation (RAG) to unlock insights from company knowledge sources like Microsoft SharePoint, Google Drive, and Atlassian Confluence. However, these knowledge sources contain sensitive information governed by complex permission structures. Making sure that AI-generated answers respect those permissions is one of the hardest challenges in enterprise AI.
In this post, we explore how Amazon Quick and Amazon Bedrock Knowledge Bases solve this challenge through real-time access control list (ACL) enforcement, verifying permissions directly with authoritative sources at query time.
The business problem
Consider this scenario: A SharePoint site owner creates a knowledge base for their organization. Team members across multiple departments use an AI assistant to get answers from this knowledge base. The critical requirement is that each team member must only receive AI-generated insights from documents they’re authorized to access.
This is a universal enterprise challenge. Organizations want to democratize access to AI-powered insights without compromising their existing security posture. A single unauthorized document surfaced in an AI response could expose confidential strategy documents, unreleased financial data, or sensitive HR information.
Why existing approaches fall short
A common approach to RAG access control uses a replicate-and-filter approach to enforce document-level permissions. Here’s how it typically works:
A data source connector (for example, SharePoint connector) pulls ACLs as part of a periodic sync job.
The ACLs are replicated from the data source and stored as attributes in an index.
At query time, the AI system maps the logged-in user to the stored ACL attributes and filters results accordingly.
While this approach seems reasonable on the surface, it has three fundamental weaknesses.
Problem 1: The AI system isn’t the source of truth
In this model, the AI system takes sole responsibility for enforcement without being the authoritative source of permissions. This requires data connectors to accurately replicate complex, source-specific ACL logic across various data sources. Each data source has its own unique permission models. Mapping inheritance hierarchies, group memberships, conditional access policies, and deny rules across dozens of connectors is an error-prone undertaking.
Problem 2: Stale permissions create security gaps
In general, data connectors support pull-based syncs that run on demand or on a customer-defined schedule. The ACLs in these AI solutions are a snapshot in time from when the last sync ran. Some solutions use event-based updates, but this doesn’t work universally. For example, a data source like Confluence doesn’t emit an event when group membership changes. Between syncs, a user who had their access revoked might still receive AI answers from documents they should no longer see.
Problem 3: Evolving data source capabilities
Data sources regularly change or introduce new mechanisms to control access to content. A new permission feature in SharePoint or a change to the Google Drive sharing model could create gaps in the ACL mapping logic. This can expose content until the connector is updated.
How AWS solves this: Real-time ACL enforcement
To address these challenges, we implemented real-time ACL checks as an additional layer of security on top of existing pre-retrieval ACL filtering for Amazon Quick and Amazon Bedrock Knowledge Bases. This makes sure the system enforces the most current access controls by checking permissions directly with the authoritative source at query time. This avoids relying on potentially stale or incorrectly mapped ACL data.
Architecture overview
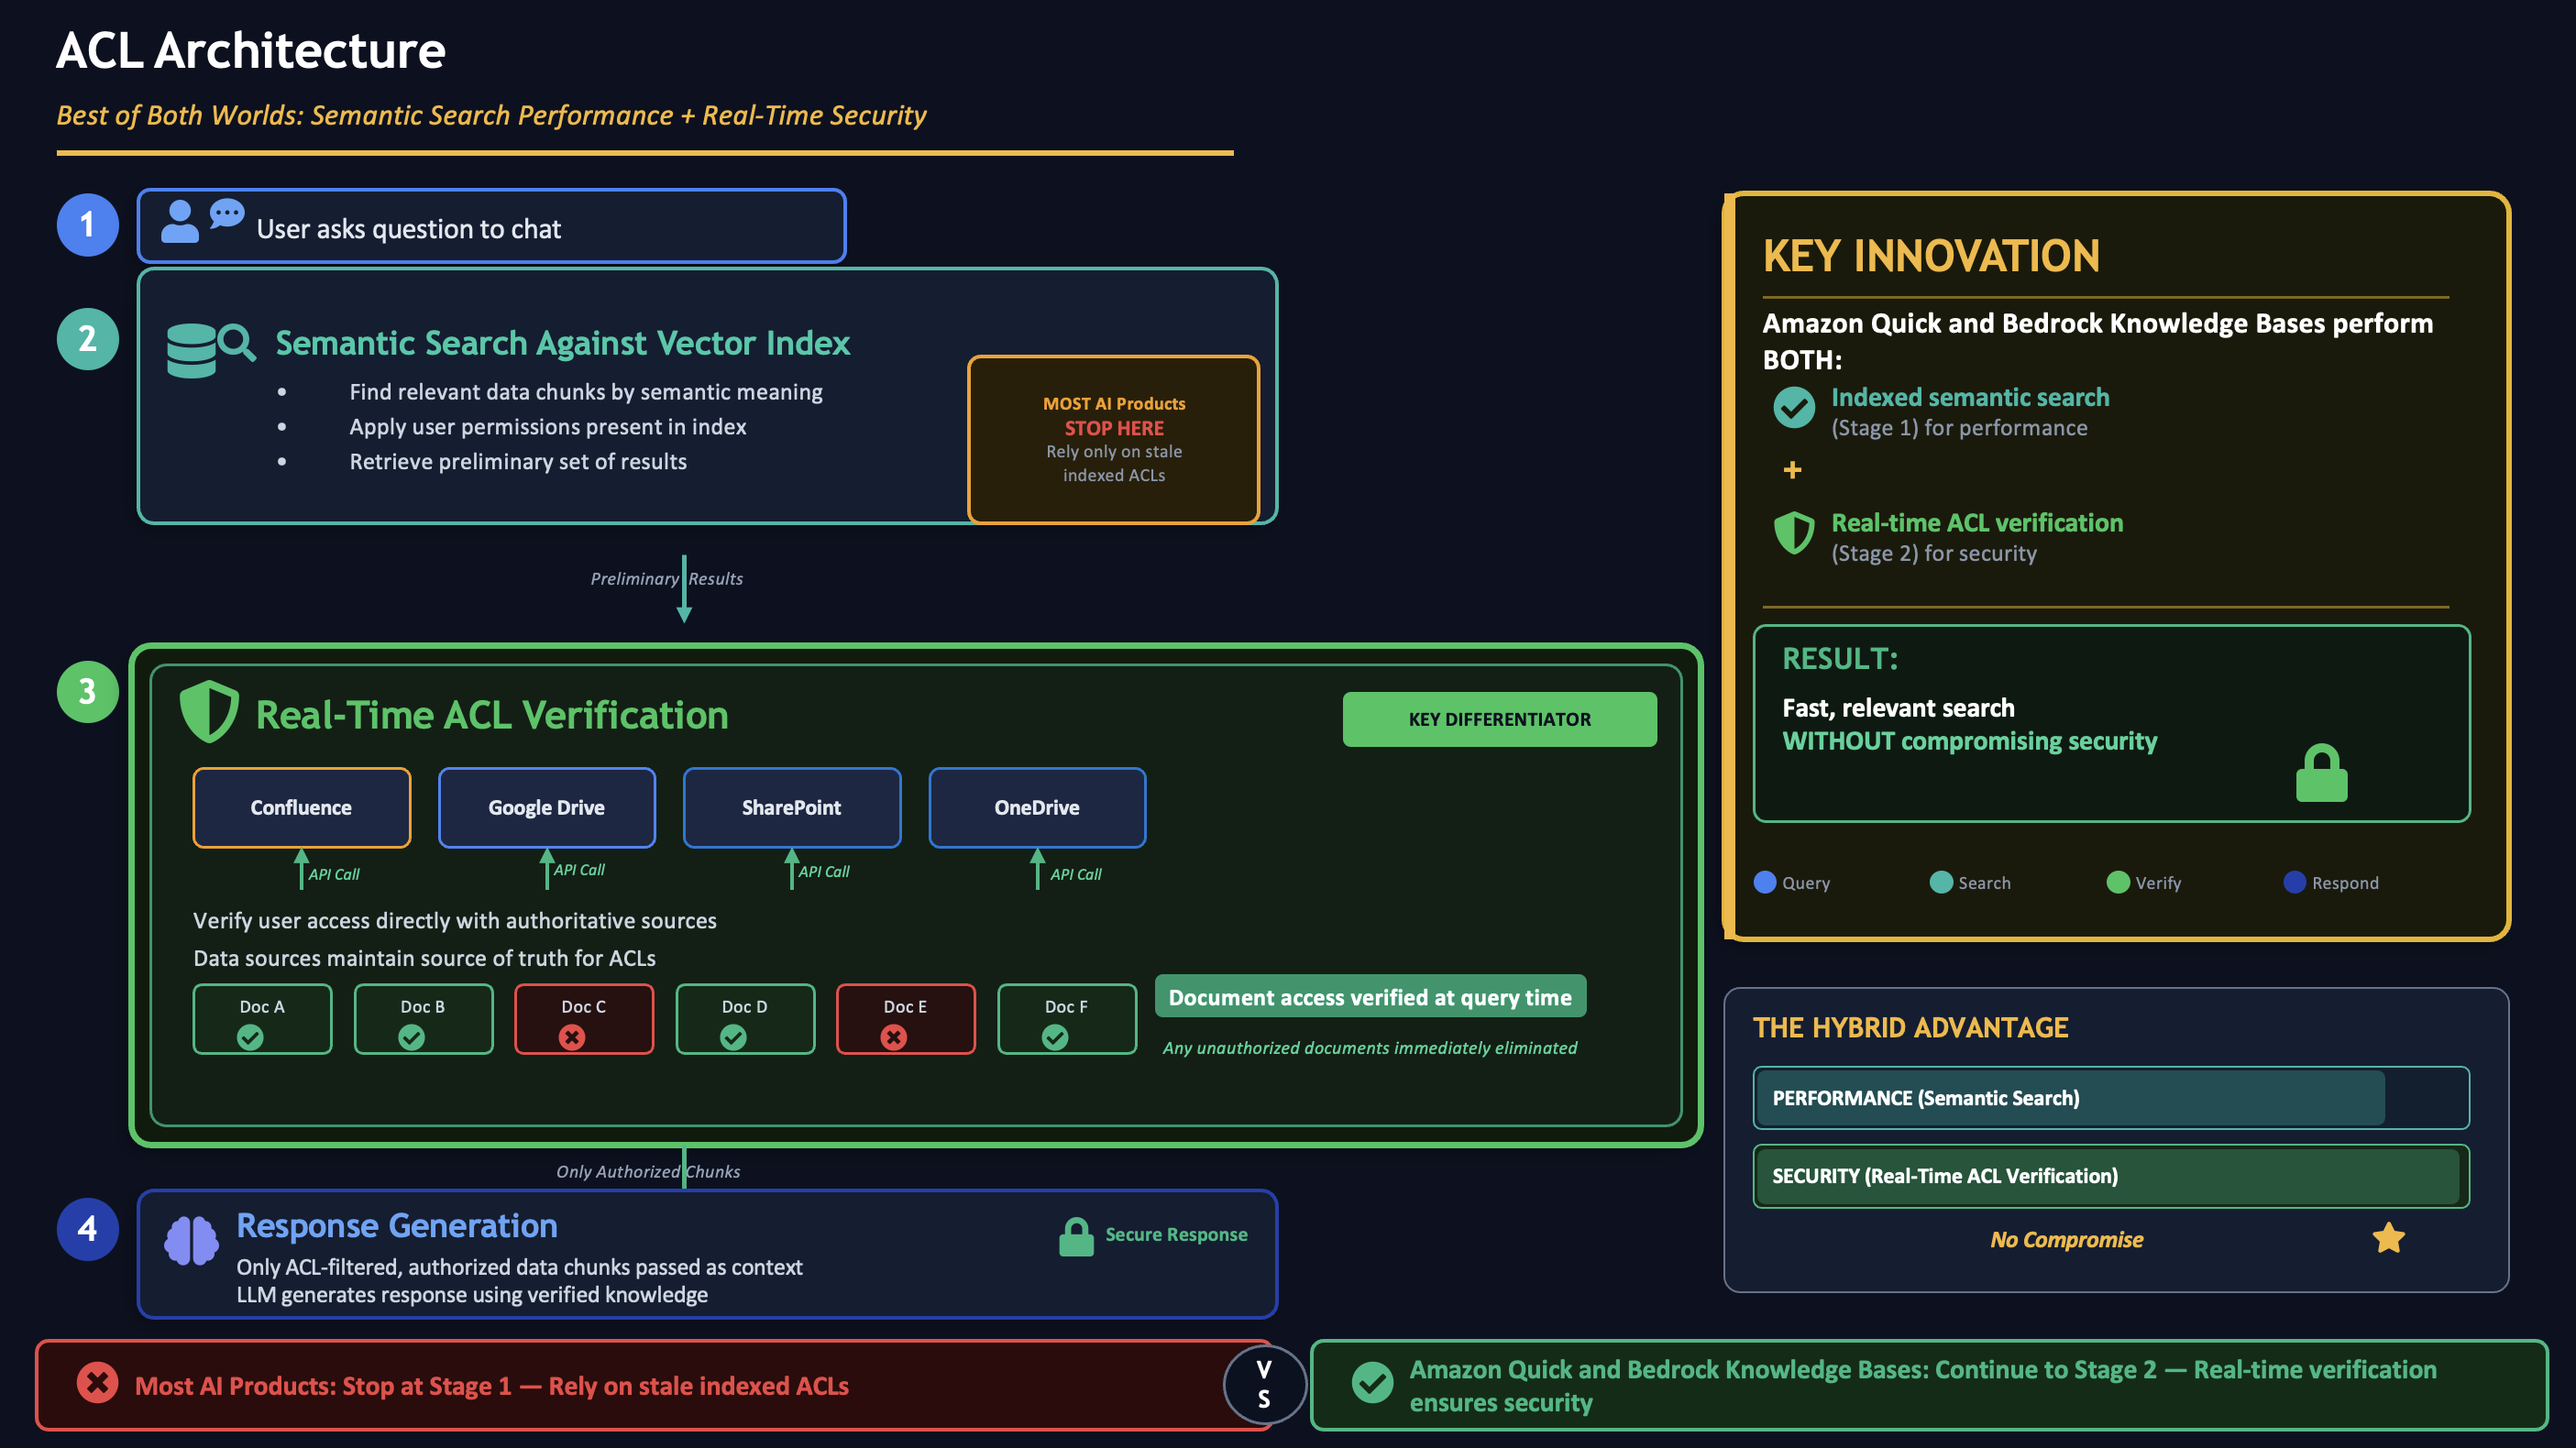
The following diagram illustrates our hybrid approach that delivers both semantic search performance and real-time security capabilities.
Figure 1: Real-time ACL enforcement architecture for Amazon Quick and Amazon Bedrock Knowledge Bases, combining pre-retrieval filtering (Stage 1) with real-time verification against authoritative sources (Stage 2)
How it works: A Google Drive example
When a user submits a query to an Amazon Quick agent that uses a Google Drive knowledge base, the system enforces access controls in two stages:
Stage 1: Pre-retrieval filtering
Amazon Quick performs a semantic search against the vector index to find the most relevant document passages. The system applies access control lists that are already stored in the index. This produces a preliminary set of candidate documents. This stage is necessary because real-time API calls for every document in the index would be too costly at scale.
Stage 2: Real-time verification
Amazon Quick verifies the candidate documents in real time by calling the Google Drive APIs. It uses the service account credential that the administrator provided to generate user-specific access tokens through impersonation. Google Drive maintains the source of truth for access control lists associated with each document. Documents the user is not authorized to access are excluded from the retrieved result set. Only the verified and authorized document passages are passed to the large language model (LLM) as context. The model uses this knowledge to generate a response.
This two-stage approach balances performance with security. It uses cached ACLs for efficiency while facilitating correctness through real-time checks. In addition to ACL enforcement, Amazon Bedrock provides responsible AI controls. These include Amazon Bedrock Guardrails for content filtering, grounding checks to reduce hallucinations, and configurable safety policies to help organizations deploy generative AI applications responsibly.
Why this matters for your organization
This approach delivers three key benefits:
Always-current permissions – No more security gaps between sync cycles when you are using a RAG product. If an employee’s access is revoked, the change is reflected in AI responses within moments, not hours or days.
Confidence to scale – Organizations can expand their knowledge base coverage knowing that real-time ACL checks verify permissions with the authoritative source for every query, regardless of data source.
Reduced operational burden – You don’t need to worry about sync frequency.
What customers are saying about this
“When we set out to evaluate AI solutions for our organization, our security and compliance teams were clear about their top priority: ensuring that colleagues would only ever see information they’re authorized to access. It’s a fundamental requirement, but one that many platforms struggle to address in a meaningful way. Amazon Quick’s approach to real-time access control answered that question definitively and demonstrated a level of rigor that stood out throughout our evaluation. It gave our internal review board the confidence to move forward and set a strong foundation for how we think about AI governance going forward.”
— Jamahl Wiggins, Sr. Specialist – M365 Innovation, Mondelēz International
Mondelēz International has deployed Amazon Quick for their over 35,000 employees across four regions.
Conclusion
In this post, we talked about how Amazon Quick and Amazon Bedrock Knowledge Bases implement real-time ACL enforcement to solve a critical security challenge for enterprises. The dual-layer ACL architecture verifies permissions directly with authoritative sources at query time. This makes sure AI-generated answers include only content a user is authorized to access.