
Cuando los datos empresariales se encuentran detrás de un firewall corporativo o en un centro de datos local privado, no existe una ruta de red directa desde AWS, aunque los agentes y paneles de inteligencia artificial de Amazon Quick pueden consultar prácticamente cualquier fuente de datos. Los administradores deben asegurarse de que sus datos empresariales confidenciales no estén expuestos a la Internet pública y, al mismo tiempo, puedan acceder a ellos para obtener información y tomar medidas basadas en la IA
.Para muchas empresas, enrutar el tráfico a través de la Internet pública presenta un riesgo inaceptable. Los marcos normativos como la HIPAA, el FedRAMP y el PCI-DSS suelen exigir que los datos confidenciales permanezcan dentro de los límites de la red controlados. Incluso cuando el cumplimiento no es el factor principal, la exposición de las rutas de datos internas aumenta la superficie de ataque, complica los registros de auditoría e introduce
una latencia variable que puede degradar la experiencia del usuario.En este tutorial se muestra cómo conectar fuentes de datos locales a Amazon Quick de forma privada, sin que el tráfico atraviese la Internet pública. Supone que ya tiene AWS Direct Connect o una VPN de sitio a sitio de AWS que vincula su entorno local con su nube privada virtual (VPC). Partiendo de esa base, configuramos los puntos de enlace de la VPC con tecnología de AWS PrivateLink para que Quick pueda acceder a sus recursos privados a través de la red troncal de AWS y, a continuación, agrupar en capas los grupos de seguridad y las políticas
de puntos de enlace de la VPC para garantizar una defensa exhaustiva.Al final, tendrá una arquitectura de red que mantendrá el tráfico entre Quick y sus fuentes de datos locales alejado de la Internet pública, lo que reducirá la superficie de ataque, proporcionará una conectividad uniforme de baja latencia y le proporcionará un registro de auditoría claro para comprobar el cumplimiento.
Amazon Quick y el establecimiento de la conectividad de redes privadas
Amazon Quick es un espacio de trabajo basado en inteligencia artificial que reúne la búsqueda, el análisis, la investigación y la automatización en una única experiencia conversacional. Entender qué componentes llegan a su red privada y cómo lo hacen determina la arquitectura en las secciones siguientes
.El acceso a los datos en Amazon Quick se divide en dos caminos. El tráfico orientado a los usuarios abarca a cualquier persona que abra la consola Quick, interactúe con un panel de control, realice una llamada a la API o utilice Quick Desktop. Todo esto pasa por los puntos de enlace de la VPC (consulte los puntos de enlace de la VPC para ver el acceso de los usuarios y las API), lo que mantiene las sesiones de usuario
fuera de la Internet pública. Eltráfico de obtención de datos se produce cuando el propio Quick entra en tu red para extraer datos. Esto lo gestionan las conexiones de VPC (consulte Conexiones de VPC para acceder a las fuentes de datos) y es ahí donde se toman la mayoría de las decisiones arquitectónicas. Las funciones e integraciones que inician las conexiones de obtención de datos son
:- Amazon Quick Sight consulta las bases de datos locales (PostgreSQL, MySQL, SQL Server, Oracle y otras) directamente a través de ENI ubicados en su VPC. Esta es la que más conexiones de VPC consume .
- Amazon Quick Flows y Amazon Quick Automate son funciones de automatización independientes. Los flujos gestionan tareas repetitivas. Automate gestiona una orquestación compleja y multisistema con la intervención de un humano al día. Ambos invocan conectores de acción, incluidos los servidores MCP alojados de forma privada en su VPC. Cualquier flujo de trabajo que llame a una API interna pasa por esta ruta .
- Los Quick Agents sustentan todas las interacciones conversacionales y pueden invocar los conectores de acción directamente. Cuando un agente personalizado llama a un servidor MCP alojado de forma privada o a una API interna, el tráfico fluye a través de la conexión de la VPC.
- Amazon Quick Index crea una capa de búsqueda unificada en todas las fuentes conectadas, como Confluence, SharePoint y Amazon Simple Storage Service (Amazon S3). En el caso de los datos que se encuentran dentro de su VPC o de forma local, las conexiones de VPC a la base de conocimientos actualmente solo son compatibles con Amazon Redshift. Fuentes como Confluence, SharePoint, Box, Google Drive, OneDrive y Amazon S3 no pueden usar una conexión de VPC rápida en la actualidad (consulte Fuentes de datos de VPC compatibles). Puedes seguir restringiendo el acceso a un bucket de Amazon S3 a un punto final de la VPC mediante una política de bucket, que es un mecanismo independiente.
- Amazon Quick Research accede a las fuentes empresariales que se encuentran detrás del firewall junto con los datos públicos de Internet para sus informes respaldados por citas, y utiliza la conexión de VPC para acceder a fuentes privadas.
- Las aplicaciones de Quick crean aplicaciones web interactivas a partir de datos estructurados y conectores de acción, y heredan la misma conectividad de VPC que Quick Sight y Flows.
- Los Quick Spaces organizan el contenido de las funciones anteriores, pero no inician sus propias conexiones de datos.
Estas dos rutas de tráfico requieren dos mecanismos de conectividad privada distintos que funcionen en conjunto:
- Puntos de enlace de VPC (AWS PrivateLink): gestionan el tráfico dirigido a los usuarios, como el acceso al sitio web de Quick, la realización de llamadas a la API y el acceso administrativo. Mantienen el tráfico de usuarios alejado de la Internet pública.
- Conexiones de VPC: gestionan el tráfico de las fuentes de datos. Amazon Quick accede a su VPC (y, por extensión, a su red local) para obtener datos de las bases de datos, las fuentes de la base de conocimiento de Amazon Redshift y las API internas. Estas se configuran en la consola rápida .
Configuración de la conectividad privada
En esta sección se describen los cuatro componentes en orden: los puntos de enlace de la VPC para el acceso de los usuarios y las API, las conexiones de la VPC para el acceso a las fuentes de datos, los puntos de enlace de la VPC para los servicios de datos de AWS y el acceso saliente a los dominios externos necesarios.
Requisitos previos
Antes de configurar la conectividad privada para Quick, asegúrese de que se cumplen los siguientes requisitos:
- Una cuenta de AWS activa con una suscripción a Amazon Quick Enterprise (las conexiones de VPC requieren la edición Enterprise).
- Una VPC existente en la región de AWS en la que está implementado Quick.
- Una región de AWS compatible. Los puntos de enlace de VPC de Quick Website no están disponibles en las regiones de AWS China ni en las regiones de AWS GovCloud (EE. UU .). Se ha
- establecido una conexión de AWS Direct Connect o una VPN de sitio a sitio entre la red local y la VPC. Esta es la ruta privada que lleva el tráfico desde su centro de datos a AWS.
- Permisos de AWS Identity and Access Management (IAM) para crear y administrar puntos de enlace de VPC, grupos de seguridad y administración rápida.
- Acceda a la administración de DNS de su organización (zonas alojadas privadas de Route 53 o reenviadores de DNS locales), ya que la resolución de DNS privada dirige el tráfico a través de los puntos de enlace de la VPC en lugar de a las direcciones públicas.
Para crear conexiones de VPC, la identidad de IAM del administrador también necesita QuickSight:CreateVPCConnection, QuickSight:DescribeVPCConnection, QuickSight:ListVpcConnection, QuickSight:DeleteVPCConnection, ec2:DescribeVPCConnection, ec2:DescribeVPCs, ec2:DescribeSecurityGroups, iam:ListRoles e iam:PassRole con el alcance del Función de ejecución de conexión de VPC.Puntos de enlace de VPC para el acceso de usuarios y API (AWS PrivateLink)
Los puntos de enlace de VPC con tecnología de PrivateLink gestionan todo el tráfico dirigido a los usuarios hacia Amazon Quick, incluido el sitio web, las llamadas a la API y el contenido incrustado. Evitan que los usuarios tengan que navegar por la Internet pública para acceder a la consola Amazon Quick
.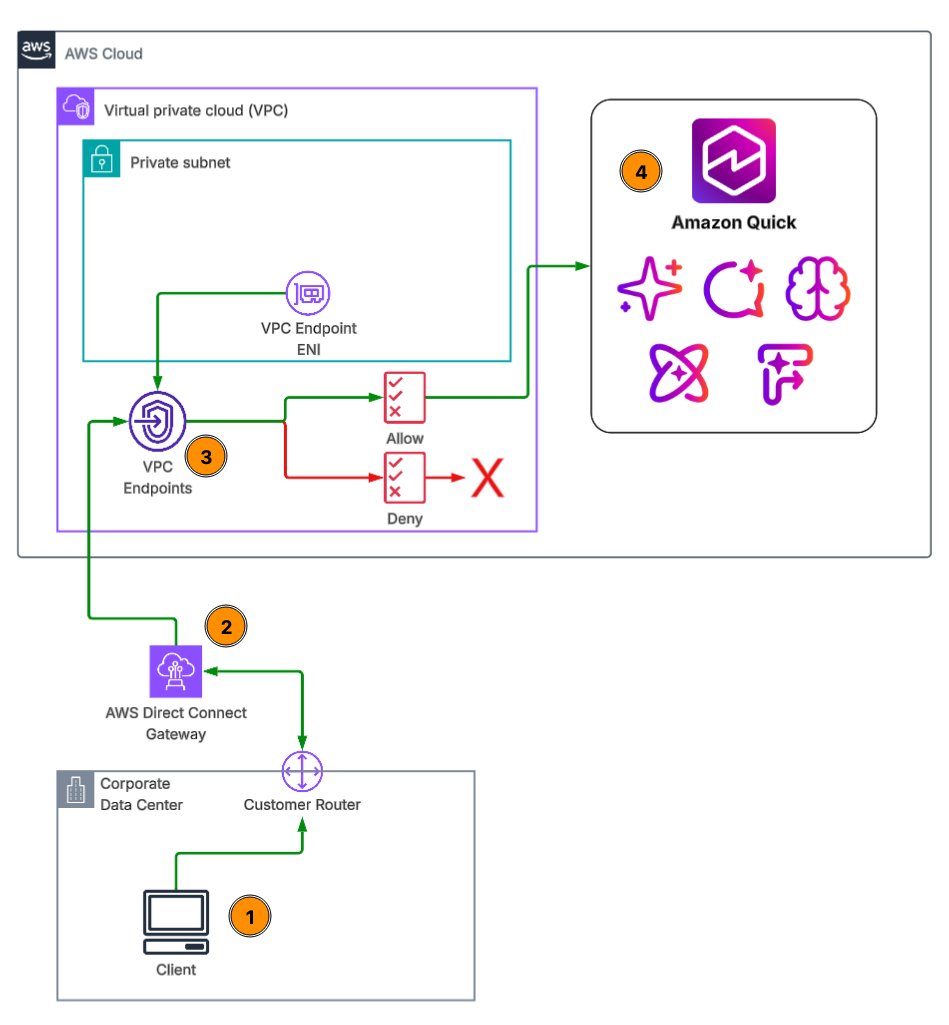
Figura 1: Acceso privado a Amazon Quick desde un centro de datos corporativo a través de un punto final de VPC
Como se muestra en la figura 1: (1) un cliente de la red corporativa envía una solicitud a Quick; (2) la solicitud se envía a través de AWS Direct Connect, a través de la puerta de enlace de Direct Connect, a su VPC; (3) el punto de enlace de Quick VPC evalúa la política de puntos finales y permite o deniega la solicitud; (4) las solicitudes permitidas llegan a Amazon Quick a través de la red de AWS.
Planificación de la arquitectura de puntos de conexión de la VPC
Cuando planifique su arquitectura de puntos finales, comience por identificar la región de AWS en la que está implementada su cuenta Quick, ya que los puntos de enlace de la VPC deben estar en la misma región. Elija subredes en varias zonas de disponibilidad para colocar las ENI de punto final y asegúrese de que esas subredes tengan rutas a su red local a través
de Direct Connect o VPN.Diseñe grupos de seguridad que restrinjan el tráfico en las ENI de los terminales solo a los puertos y rangos de origen necesarios. Si desea que todo el tráfico se dirija de forma privada (incluidas las llamadas que Amazon Quick realiza a Amazon S3, Amazon Redshift y Amazon Athena), planifique también los puntos de enlace de la VPC para esos servicios (consulte Configuración de los puntos
de enlace de la VPC de la fuente de datos).Creación de puntos de enlace de VPC para Quick
Quick requiere dos puntos de conexión de VPC de interfaz para un acceso privado completo:
- Punto final de acceso al sitio web: nombre del servicio
com.amazonaws..quicksight-website. Esto gestiona la mayor parte del tráfico de usuarios hacia la consola rápida. Los nombres DNS privados del sitio web de Quick difieren de los de la URL pública, por lo que debes crear un registro A para .quicksight.aws.amazon.com - Punto final de acceso a la API: nombre del servicio com.amazonaws.
.quicksight. Esto gestiona las llamadas programáticas a la API. Cuando el DNS privado está habilitado, la API existente llama a quicksight..amazonaws.com se dirige automáticamente a través del punto final de la VPC sin ninguna configuración de DNS adicional. Para cumplir con la normativa FIPS, usa com.amazonaws.
Nota: No todas las API rápidas están disponibles a través del punto final de la API VPC. No se admiten las siguientes 13 API: las API de conectores de acciones (CreateActionConnector, DeleteActionConnector, DescribeActionConnector, DescribeActionConnectors, ListActionConnectors, SearchActionConnector, UpdateActionConnector, UpdateActionConnectorPermissions) y las API de flujo (GetFlowMetadata, GetFlowPermissions, ListFlows, SearchFlowPermissions). La automatización que administra los conectores o flujos de acciones mediante programación necesita una ruta al punto final de la API pública. Consulte Puntos finales de VPC rápidos y de interfaz
.
Si los administradores inician sesión en Amazon Quick como usuarios de IAM a través de la VPC, también deben crear los puntos de enlace de la consola de administración de AWS:
com.amazonaws.com.amazonaws.
Para crear el punto de enlace del sitio web en la consola de Amazon Virtual Private Cloud (Amazon VPC):
- Abra la consola de Amazon VPC. En el panel de navegación, en PrivateLink y Lattice, elija Endpoints y, a continuación, elija Create endpoint.
- Introduzca una etiqueta de nombre (por ejemplo, my-quicksight-vpc-endpoint) y, en Tipo, elija los servicios de AWS.
- En Servicios, busque com.amazonaws.
.quicksight y selecciona com.amazonaws.
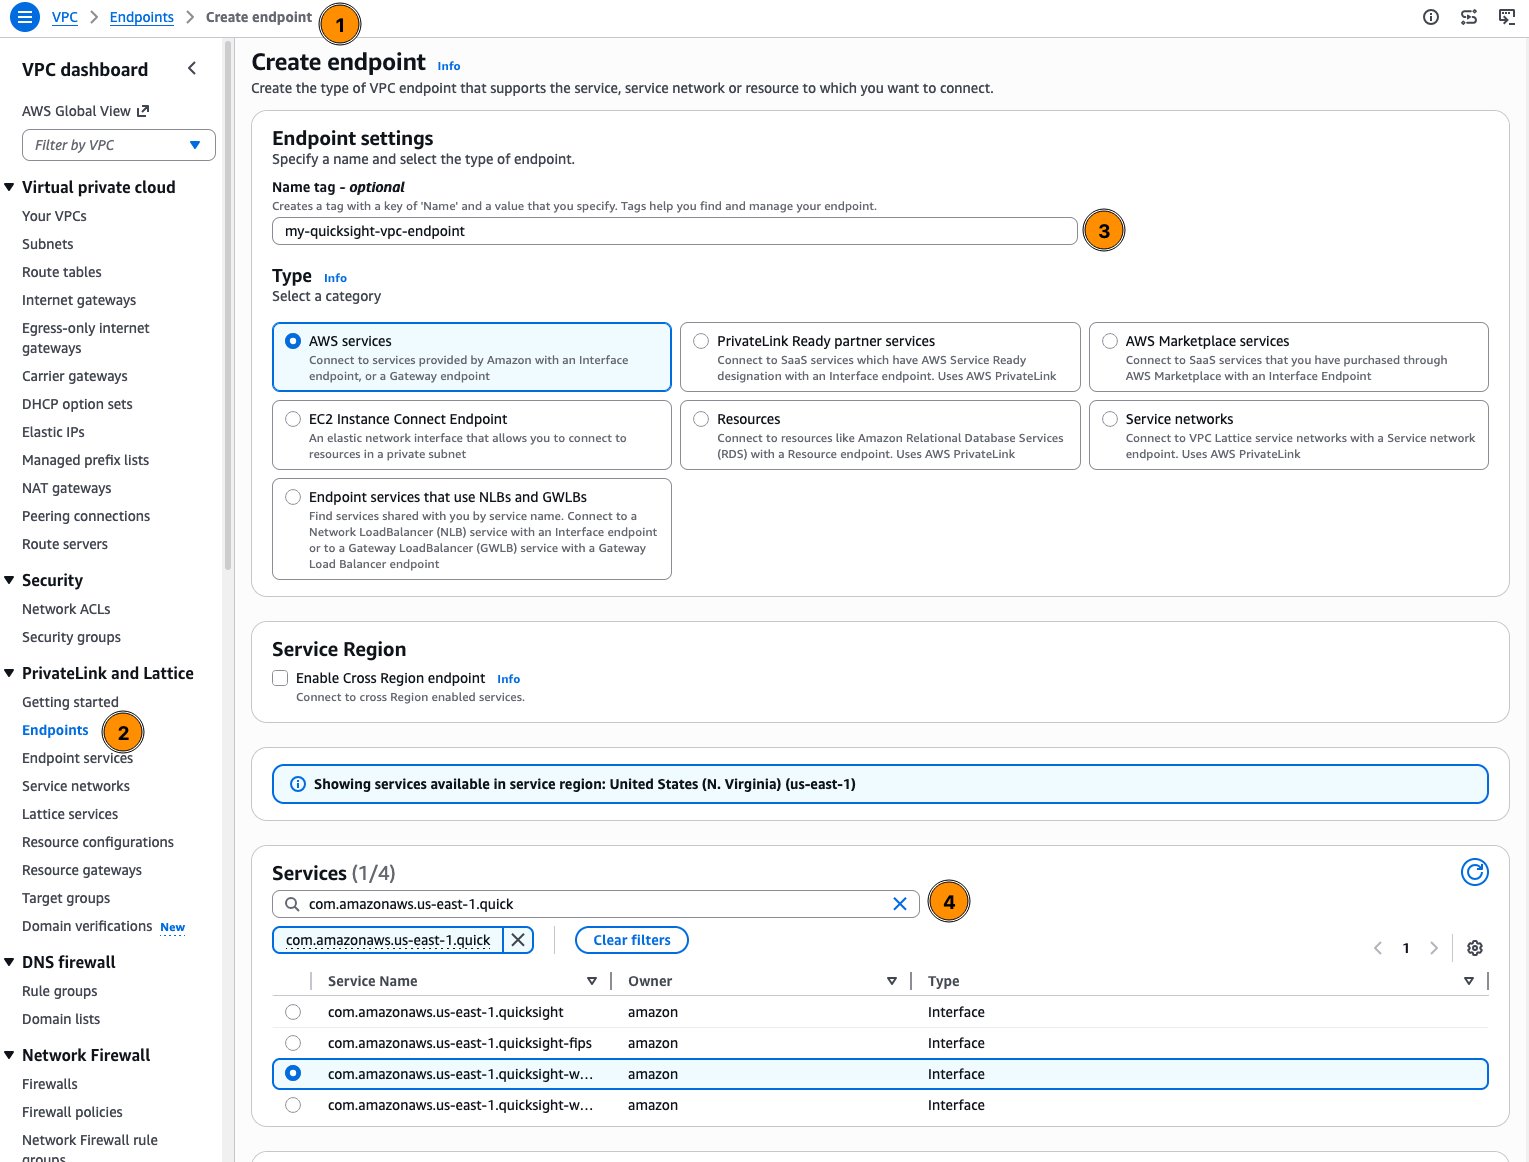
Figura 2: Asignar un nombre al punto final y seleccionar el servicio de punto final del sitio web rápido
- En Configuración de red, selecciona tu VPC. En Configuración adicional, mantén seleccionada la opción Habilitar nombre DNS privado .
- Seleccione subredes en al menos dos zonas de disponibilidad y, a continuación, seleccione el grupo de seguridad para el ENIS del punto final (figura 3).
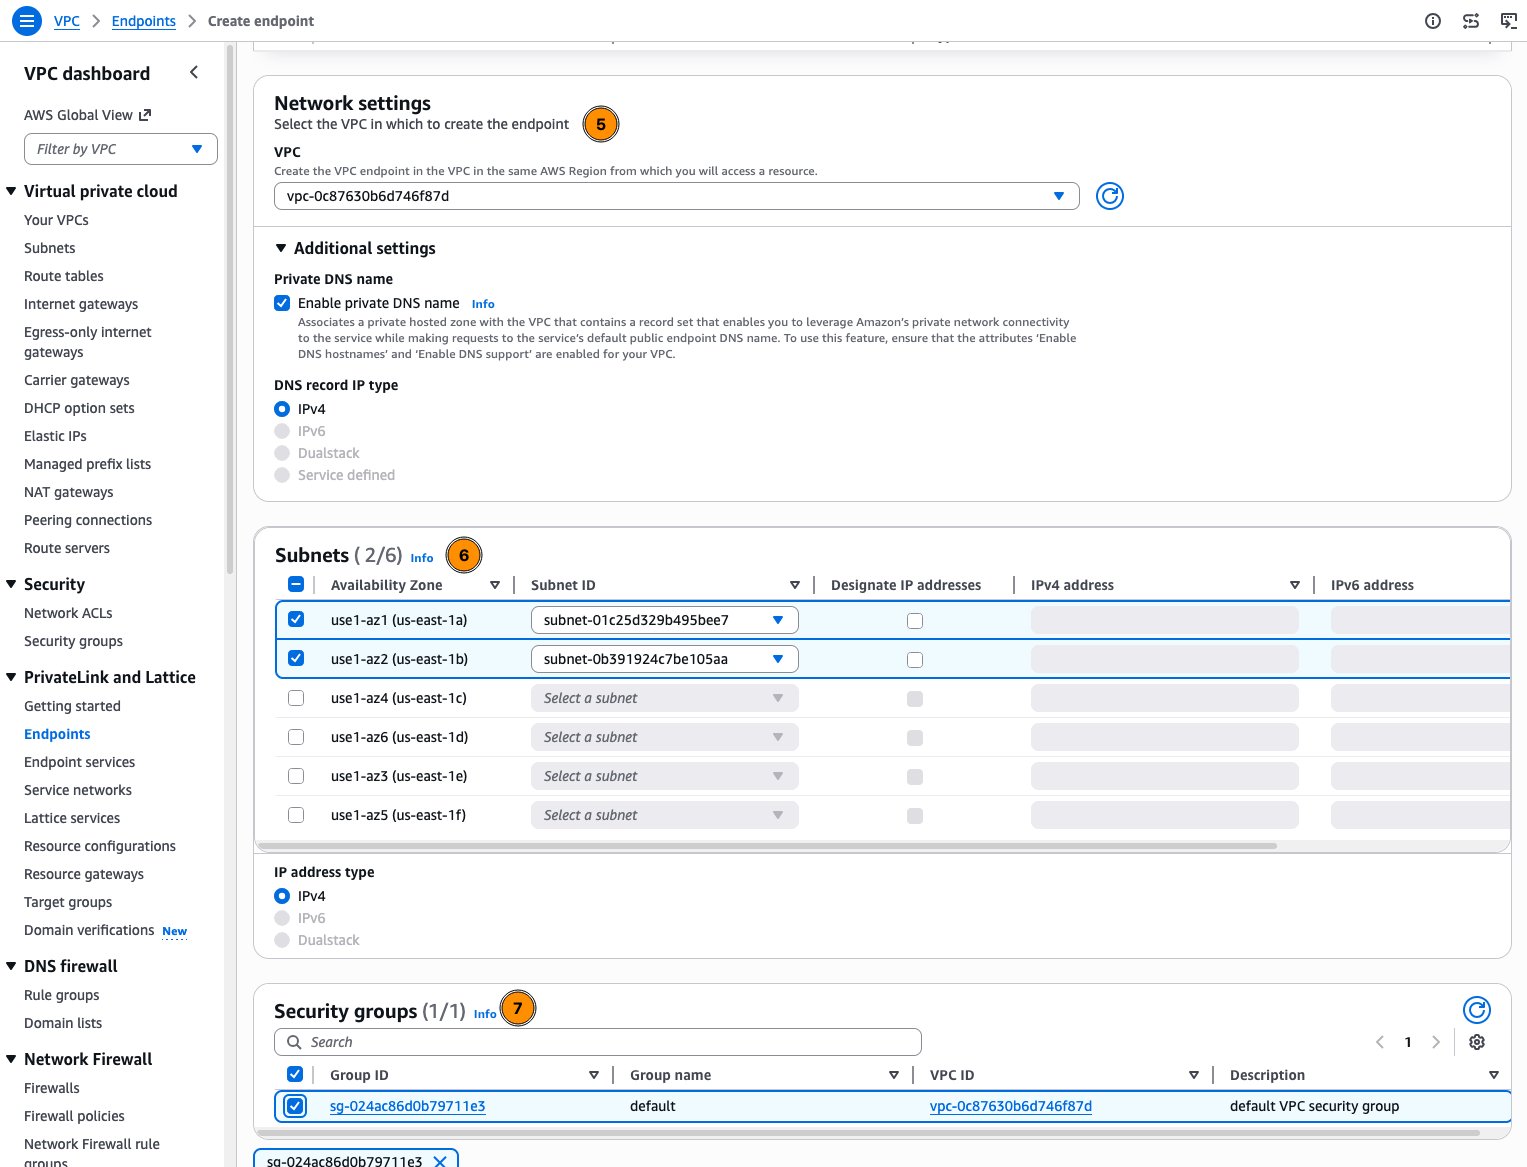
Figura 3: Selección de la VPC, el DNS privado, las subredes y el grupo de seguridad para el punto final
- Elija una política (consulte la siguiente sección Configuración de políticas de punto final de la VPC), agregue etiquetas y elija Crear punto final (figura 4).
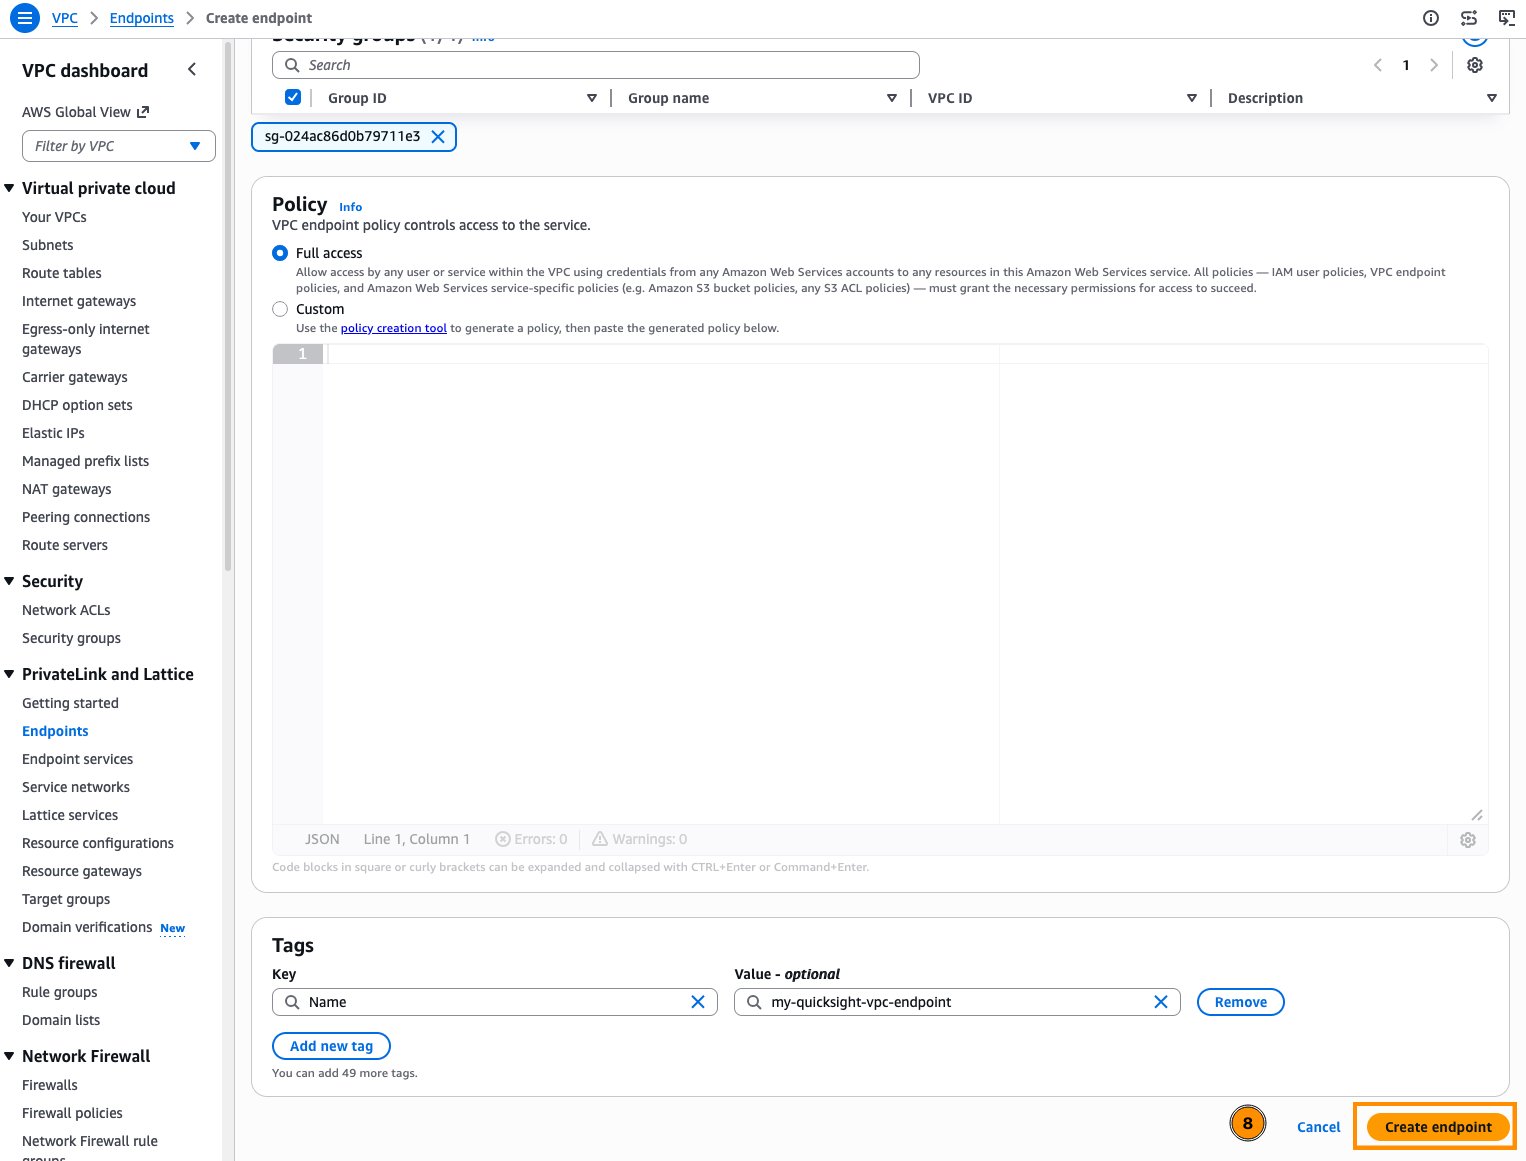
Figura 4: Elección de la política de punto final y creación del punto final
- Repita estos pasos para el punto final de la API,
com.amazonaws.
Configuración de la resolución de DNS
Para el punto de enlace del sitio web, cree un registro A para .quicksight.aws.amazon.com
Una zona alojada privada de Route 53 solo responde a las consultas desde dentro de las VPC asociadas a ella. Como los usuarios se conectan desde la red corporativa, configure los servidores DNS locales para reenviar las consultas de .quicksight.aws.amazon.com
Para crear el registro en Route 53:
- En la consola de Route 53, elija Zonas alojadas y, a continuación, Crear zona alojada.
Para el nombre de dominio, introduzca.quicksight.aws.amazon.com (por ejemplo, us-east-1.quicksight.aws.amazon.com).Limitar la zona a tu región evita que prevalezcan otros nombres de host rápidos. Elige una zona alojada privada, asocia tu VPC y elige Crear zona alojada (figura 5).
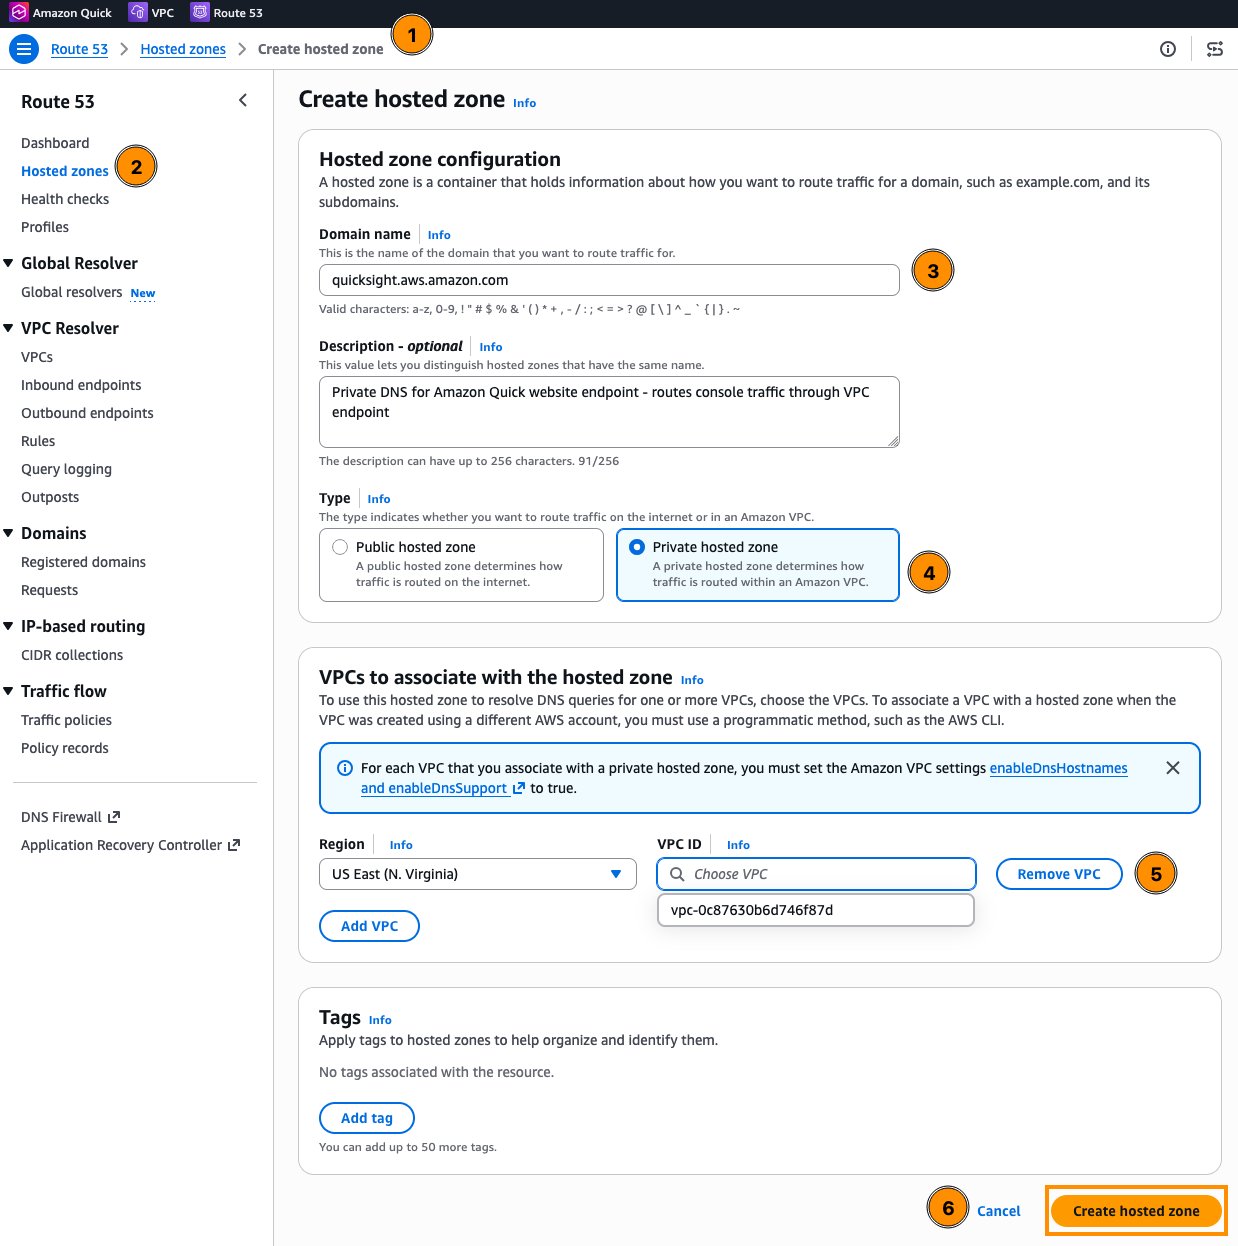
Figura 5: Creación de una zona alojada privada en Amazon Route 53
- En la nueva zona hospedada, elija Crear registro (Figura 6).
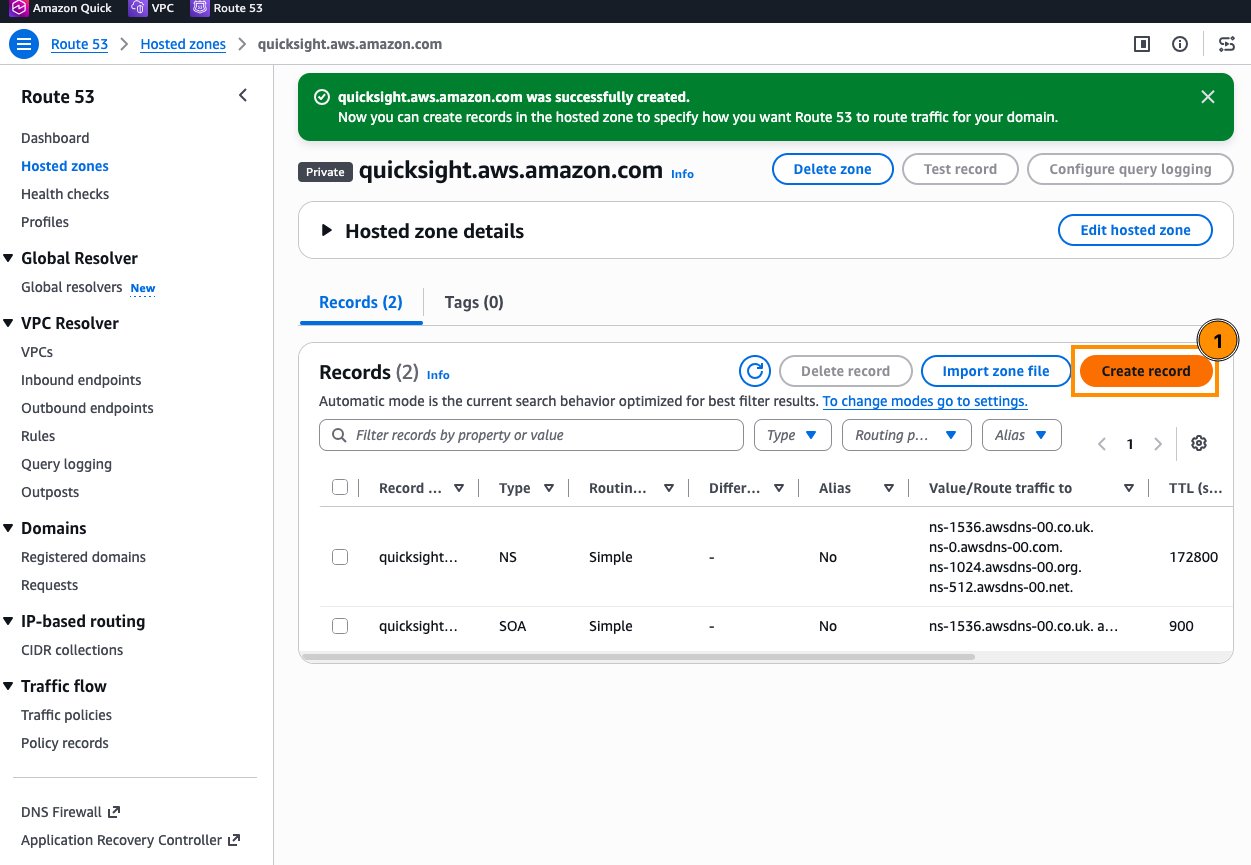
Figura 6: Creación de un registro en la nueva zona alojada privada
- Deje el nombre del registro en blanco, elija el tipo de registro A, active Alias, elija Alias para el punto de enlace de la VPC, seleccione su región y el nombre DNS del punto de enlace del sitio web y elija Crear registros (figura 7).
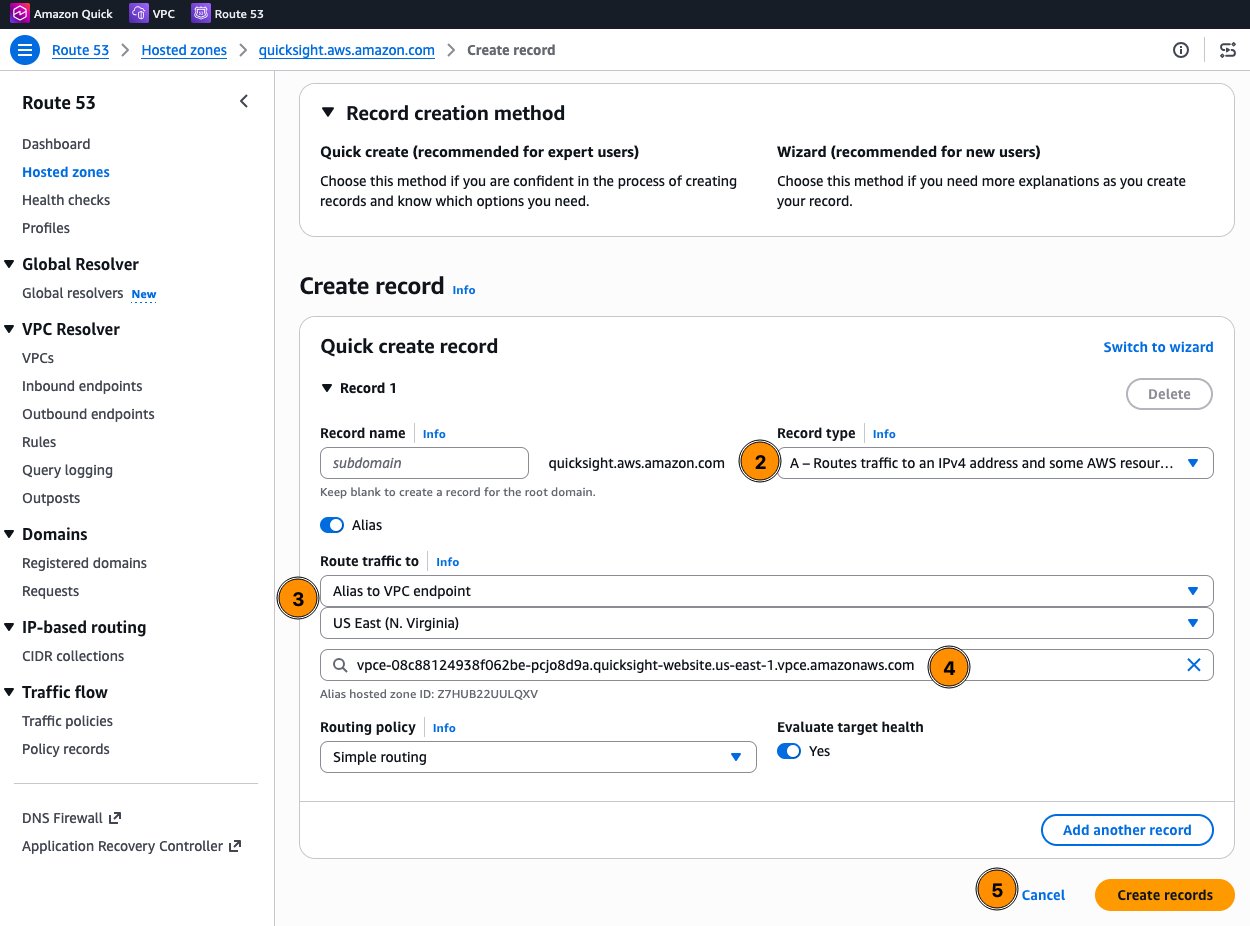
Figura 7: Creación de un registro de alias A que apunte al punto final de la VPC de Quick Website
Configurar las políticas de punto final de la VPC
Las políticas de punto final de la VPC restringen qué cuentas u organizaciones pueden usar el punto final. En el caso de Quick, las políticas se pueden definir según el ID de la cuenta de AWS o el ID de la organización. Para cambiar una política, abra el punto final en la consola de Amazon VPC, seleccione la pestaña Política y elija Editar política (figura 8
).Limitación importante: para el punto final del sitio web rápido, los campos
se admiten en el punto final de la API.Principal,AcciónyRecursodeben estar todos configurados en*.Las condiciones solo se pueden especificar en los atributosLas políticas de nivel de acción más restrictivas soloaws:PrincipalAccount o aws:OrgID.
Ejemplo de política de terminales de un sitio web:
}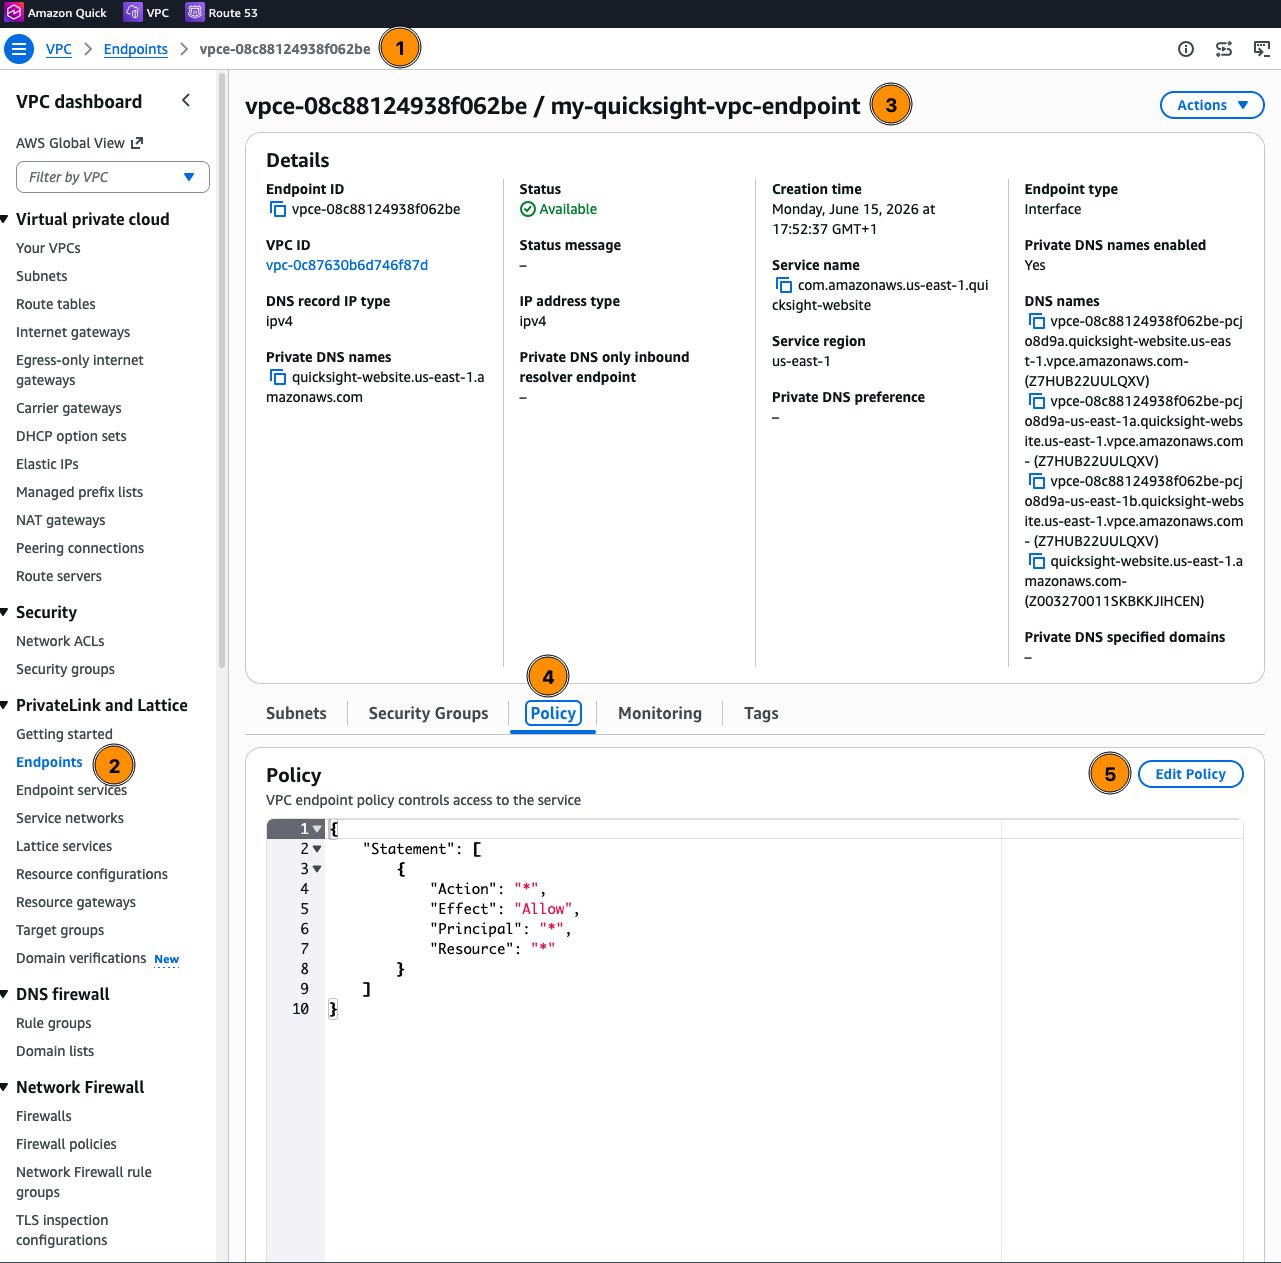
Figura 8: Abrir la política de puntos finales desde la página de detalles del punto final de la VPC
Ejemplo de política de terminales de la API (restringida a acciones específicas):
}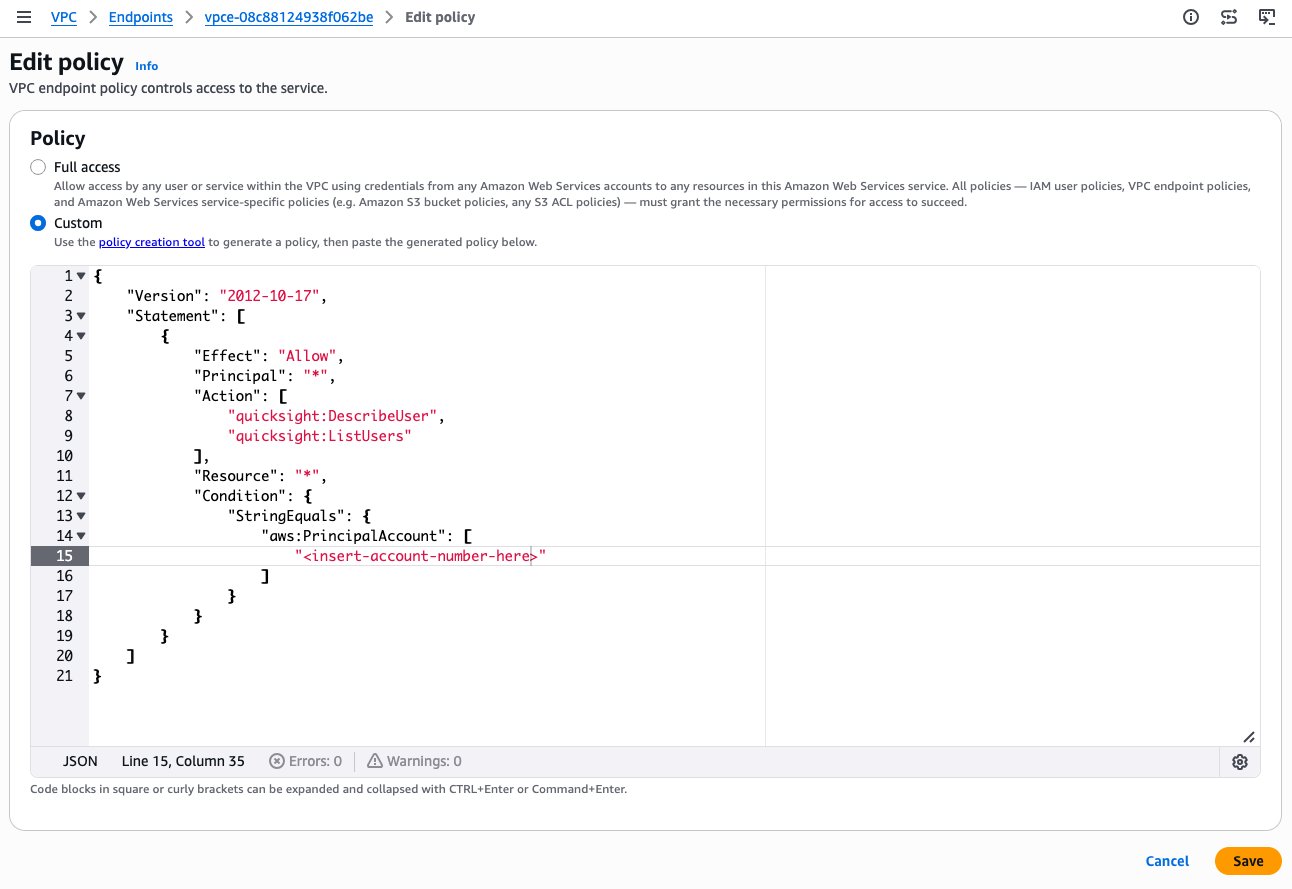
Figura 9: Edición de una política de punto final de VPC personalizada
Conexiones de VPC para acceder a fuentes de datos
Mientras que los puntos de enlace de la VPC gestionan el tráfico dirigido a los usuarios, las conexiones de la VPC gestionan la ruta del lado del servidor, lo que significa que Amazon Quick accede a la VPC para acceder a las bases de datos, las fuentes de la base de conocimiento de Amazon Redshift y las API internas.
Cómo funcionan las conexiones de VPC
Laedición Amazon Quick Enterprise está totalmente integrada con Amazon VPC. Cuando crea una conexión de VPC en Amazon Quick, agrega interfaces de red elásticas (ENI) a sus subredes de VPC. Estas ENI permiten a Quick intercambiar tráfico de red con los recursos de su VPC y, por extensión, con cualquier cosa a la que se pueda acceder desde esa VPC, incluidos los sistemas locales
conectados a través de Direct Connect o VPN.Todos los controles de seguridad estándar de las VPC se aplican a este tráfico. Las tablas de enrutamiento, las ACL de red, las subredes y los grupos de seguridad controlan el tráfico hacia y desde Quick del mismo modo que controlan el tráfico entre cualquier otra instancia de la VPC. Esto significa que puedes conectarte a
:- Bases de datos privadas no expuestas a la Internet pública.
- Se puede acceder a las fuentes de datos locales a través de Direct Connect o VPN.
- Se puede acceder a las API internas mediante la dirección IP de la red.
Cree un grupo de seguridad dedicado (por ejemplo, QuickSight-VPC) para las ENIS de conexión de VPC. En el grupo de seguridad de cada fuente de datos, permita el tráfico entrante en el puerto de la base de datos desde ese ID de grupo de
Nota para las conexiones de VPC creadas antes del 27 de abril de 2023: el grupo de seguridad adjunto a la interfaz de red rápida no tiene estado. Debe añadir una regla de entrada que permita de forma explícita el tráfico de retorno del grupo de seguridad de la fuente de datos en todos los puertos (0—65535), ya que los paquetes de retorno utilizan puertos de destino asignados de forma aleatoria. Las conexiones creadas después de esa fecha utilizan un comportamiento de estado estándar. Consulte Grupos de seguridad: reglas de entrada y salida
.
Creación del rol de ejecución
Amazon Quick no crea la función de ejecución de la conexión de la VPC automáticamente. Antes de añadir la conexión, cree un rol de IAM dedicado (recomendado) o actualice un rol existente en el que ya confíe en Quick, como aws-quicksight-service-role-v0 que se utiliza en las capturas de pantalla de esta publicación.
- Una política de permisos que otorga a las acciones de Amazon Elastic Compute Cloud (Amazon EC2) que Quick usa para administrar sus ENI (figura 10).
- Una política de confianza que permite a
quicksight.amazonaws.comasumir la función. Solo los roles con esta política de confianza aparecen en la lista de roles de ejecución de la consola rápida.
Política de permisos:
}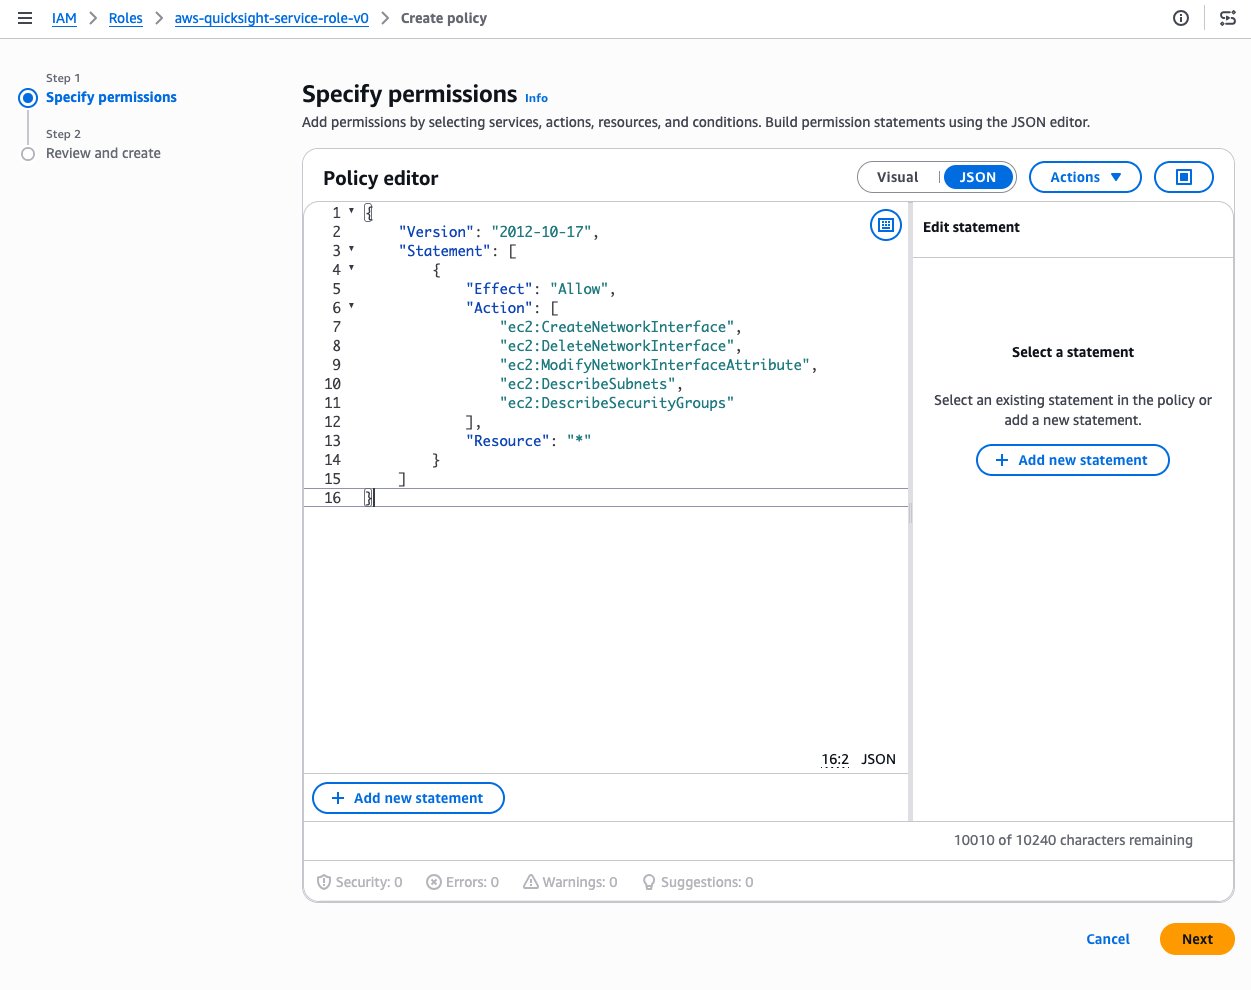
Figura 10: Añadir los permisos de Amazon EC2 requeridos por la función de ejecución de la conexión de la VPC
Política de confianza:
}Configurar una conexión de VPC
Para crear una conexión de VPC en la consola rápida:
- Inicia sesión en Amazon Quick como administrador. Selecciona el icono de tu perfil en la esquina superior derecha y, a continuación, selecciona Administrar cuenta (figura 11). Si no ves esta opción, significa que no eres un administrador rápido .
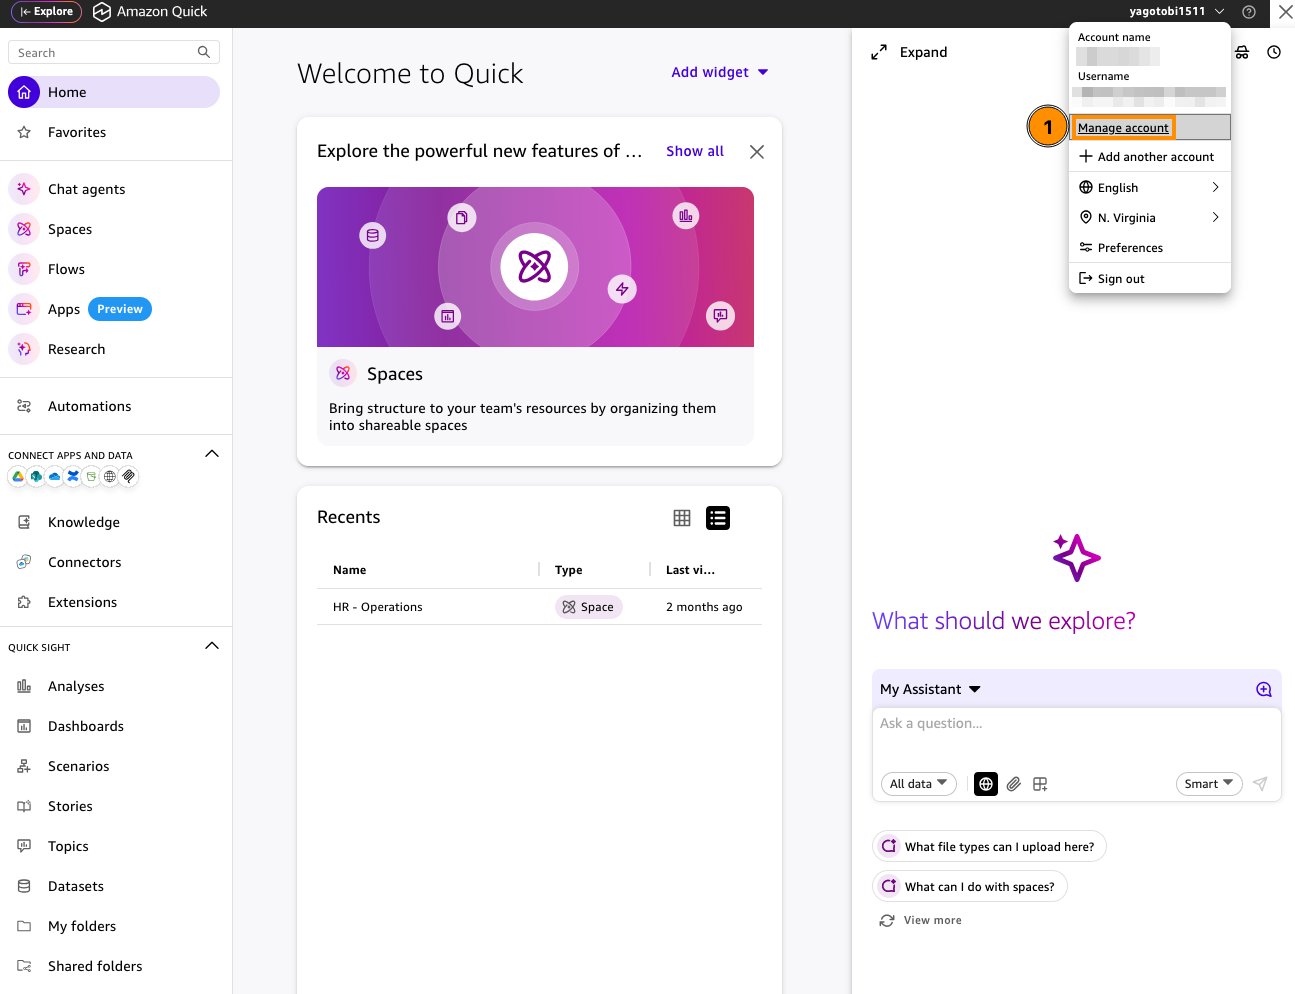
Figura 11: Abrir la cuenta Administrar desde el menú de perfil rápido
- En el panel de navegación, en Seguridad, elija Administrar conexiones de VPC (Figura 12) y, a continuación, seleccione Agregar conexión de VPC.
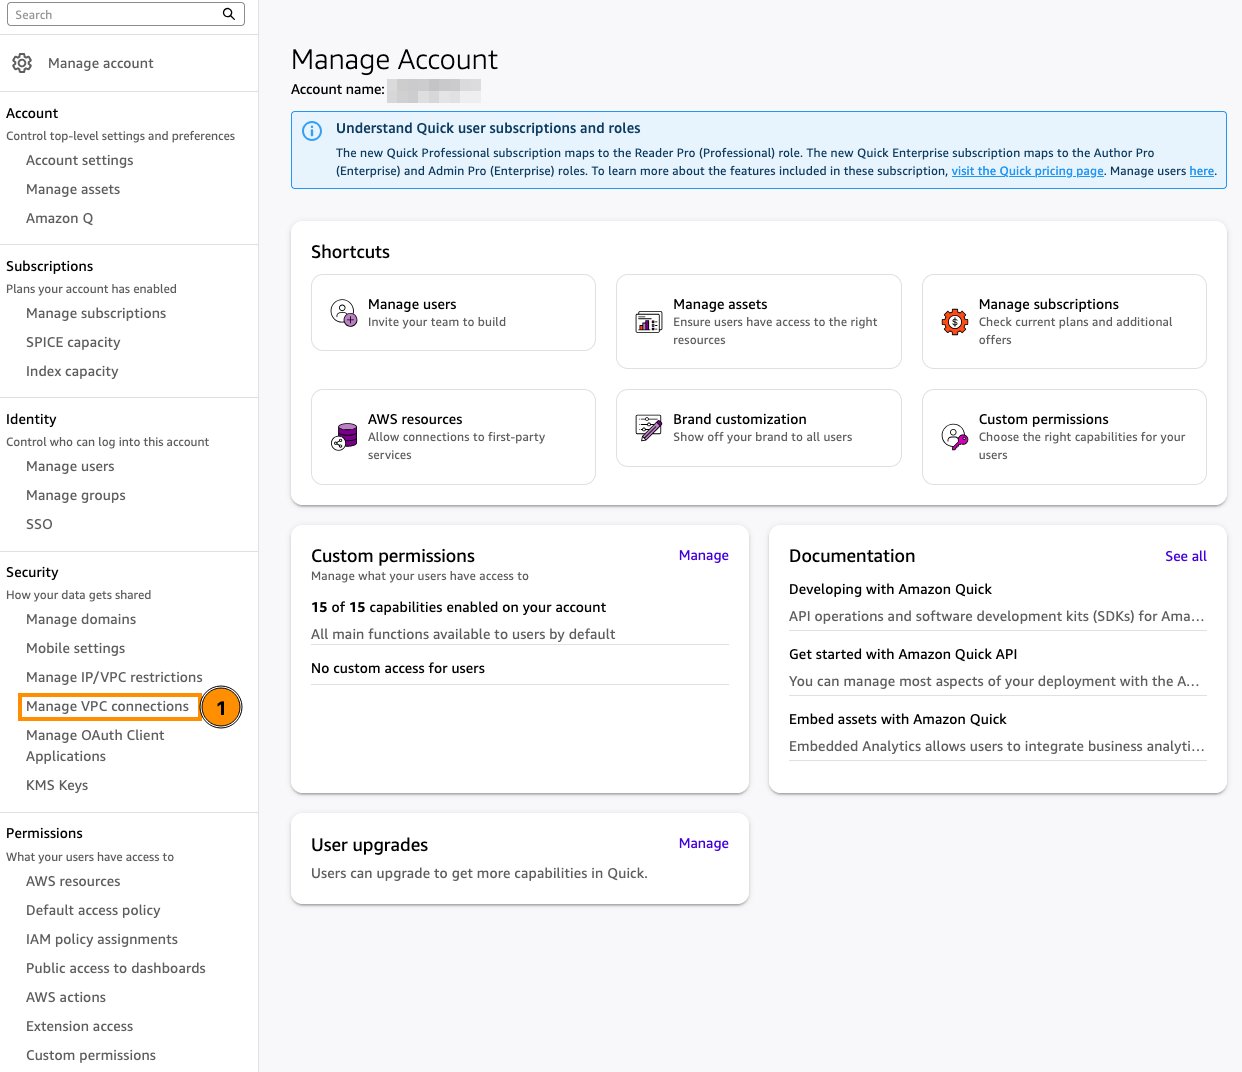
Figura 12: Administre las conexiones de VPC en Seguridad en la página Administrar cuenta
- Proporcione lo siguiente (Figura 13):
- Un nombre de conexión de VPC descriptivo.
- El ID de VPC de la VPC de destino. Esto no se puede cambiar más adelante.
- El rol de ejecución que creó en el paso anterior.
- Al menos dos subredes en diferentes zonas de disponibilidad.
- Al menos un identificador de grupo de seguridad.
- (Opcional) Si el nombre de host de la base de datos debe resolverse mediante un DNS privado, introduzca las direcciones IP de los puntos finales entrantes de Route 53 Resolver en los puntos finales del solucionador de DNS.
- Elige AÑADIR.
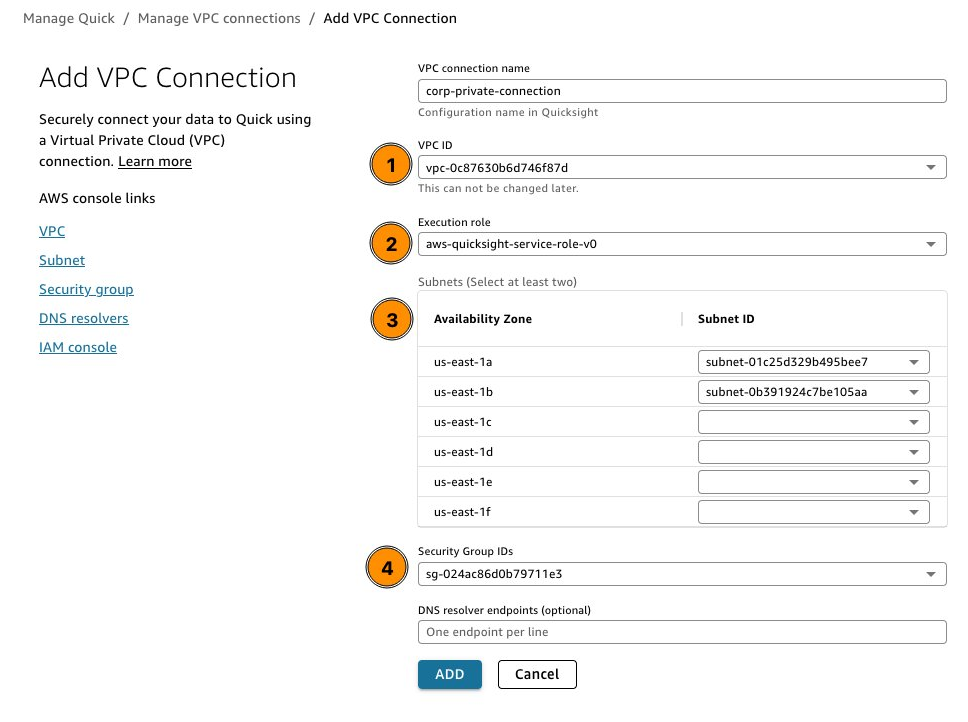
Figura 13: Agregar una conexión de VPC en la consola rápida
El estado de la conexión muestra NO DISPONIBLE hasta que Quick termine de aprovisionar los ENI y, a continuación, cambie a DISPONIBLE. El estado PARCIALMENTE DISPONIBLE significa que uno de los ENI no está disponible, pero la conexión puede seguir
utilizándose.Configuración de los puntos finales de la VPC de la fuente de datos
Los puntos de enlace de la VPC (PrivateLink, que se utiliza aquí para las API de servicios de AWS) y las conexiones de la VPC (las ENI rápidas se colocan en la VPC; consulte las conexiones de la VPC para acceder a las fuentes de datos) son mecanismos diferentes. Accede rápidamente a otros servicios de AWS (Amazon S3, Amazon Redshift, Amazon Athena y AWS Secrets Manager) cuando recupera datos para paneles y análisis. Si desea que todo el tráfico permanezca privado, incluidas las llamadas que Amazon Quick realiza a estos servicios de AWS, cree puntos de enlace de VPC de interfaz o puerta
de enlace para cada uno de ellos:| Servicio | Tipo de punto final | Nombre del servicio |
| Amazon S3 | Puerta de enlace | com.amazonaws. |
| Amazon Redshift | Interfaz | com.amazonaws. |
| Amazon Athena* | Interfaz | com.amazonaws. |
| Administrador de secretos de AWS | Interfaz | com.amazonaws. |
| Pegamento AWS | Interfaz | com.amazonaws. |
* Athena no se admite como fuente de datos de conexión de VPC. El punto de enlace de Athena mantiene el tráfico de la API de Athena únicamente en
AWS PrivateLink.Cree estos puntos de enlace en la misma VPC en la que se encuentran las ENI de Amazon Quick. Asegúrese de que las tablas de rutas y los grupos de seguridad permitan el tráfico entre las subredes de Amazon Quick y las subredes
de los puntos finales.Habilitar el acceso a los dominios externos necesarios
Si bien el tráfico de datos entre Quick y sus fuentes locales permanece en la red privada, los navegadores de los usuarios aún deben acceder a un conjunto de dominios para iniciar sesión, acceder a los activos estáticos, a las métricas del lado del cliente y a las integraciones. Incluso con los puntos de conexión de la VPC configurados, los dominios que no admiten terminales de la VPC necesitan conectividad saliente, normalmente a través del proxy o firewall corporativo. Si su cuenta usa IAM Identity Center, el inicio de sesión con el navegador también requiere el inicio de sesión público de AWS y los puntos de enlace del IAM Identity Center (consulte Acceso seguro de usuarios y federación
de identidades).Dominios externos obligatorios
| Dominio | Propósito | Soporte de terminales de VPC |
.quicksight.aws.amazon.com | Gran parte del tráfico del sitio web de Quick | Sí |
visión rápida. | Llamadas rápidas a la API pública | Sí |
iniciar sesión en aws.amazon.com |
Inicio de sesión en la consola de AWS para cuentas que utilizan identidades de IAM | Sí |
.iniciar sesión.aws | Iniciar sesión | No |
*.cloudfront.net |
Activos estáticos (CSS, JavaScript) | No |
*.3. | Informes y miniaturas | Sí |
*.execute-api. | Métricas del lado del cliente | No |
*.kinesisvideo.amazonaws.com |
Transmisión en vivo de los flujos de trabajo de automatización | No |
apis.google.com/js/api.js |
Selector de archivos de Google Drive | N/A |
*.officeapps.live.com |
Extensión rápida del panel lateral | N/A |
outlook.cloud.microsoft |
Extensión rápida del panel lateral | N/A |
*.sharepoint.com |
Extensión rápida del panel lateral | N/A |
*.office.com |
Extensión rápida del panel lateral | N/A |
*.office365.com |
Extensión rápida del panel lateral | N/A |
Fuente: Dominios a los que accede Quick.
Guía de configuración:
- Para los dominios compatibles con puntos de enlace de VPC (el sitio web y la API de Quick,
signin.aws.amazon.comy Amazon S3), cree los puntos de enlace de VPC y los registros de DNS correspondientes.
En - el caso de los dominios que no sean compatibles con los puntos de conexión de la VPC, permita que pasen por la salida de Internet de su empresa (proxy o firewall de salida). Si el tráfico de usuarios sale a través de su VPC, utilice una puerta de enlace NAT en una subred pública .
- Si su postura de seguridad exige un filtrado a nivel de URL, utilice un proxy saliente o las reglas de filtrado de dominios de AWS Network Firewall para permitir solo los dominios enumerados anteriormente.
- Realice la prueba desde una estación de trabajo corporativa (o una instancia en la misma ruta de salida):
nslookupycurlen cada dominio confirman la resolución y el enrutamiento del DNS.
Aplicación de las restricciones de punto final de la VPC
Una vez configurados y probados los terminales, puedes hacer que todo el acceso a tu cuenta Quick pase por el punto de enlace de la VPC, bloqueando por completo el acceso general a Internet. Por lo tanto, los usuarios solo pueden acceder a Quick desde tu red corporativa a través de la ruta privada que hayas establecido
.Quick proporciona controles de restricción de IP y VPC que limitan el acceso a las cuentas a una lista predefinida de rangos de IP, ID de VPC o ID de puntos de enlace de VPC. Por ejemplo, puedes crear una regla que permita el acceso únicamente desde el punto de conexión de la VPC utilizado para Direct Connect, lo que significa que se denegará el acceso a Quick a cualquier persona que intente contactar con Quick desde una red pública de Internet
.Para configurar mediante la consola rápida (solo los administradores que hayan iniciado sesión con credenciales de IAM pueden acceder a la página de restricciones):
- Selecciona el icono de tu perfil y, a continuación, Administrar cuenta. En Seguridad, selecciona Administrar las restricciones de IP/VPC .
- En el campo Restricción, introduzca el ID del punto final de la VPC (por ejemplo,
vpce-001122def), introduzca una descripción y elija Agregar (figura 14). - Seleccione Guardar cambios para aplicar la regla.
- Activa Aplicar restricciones.
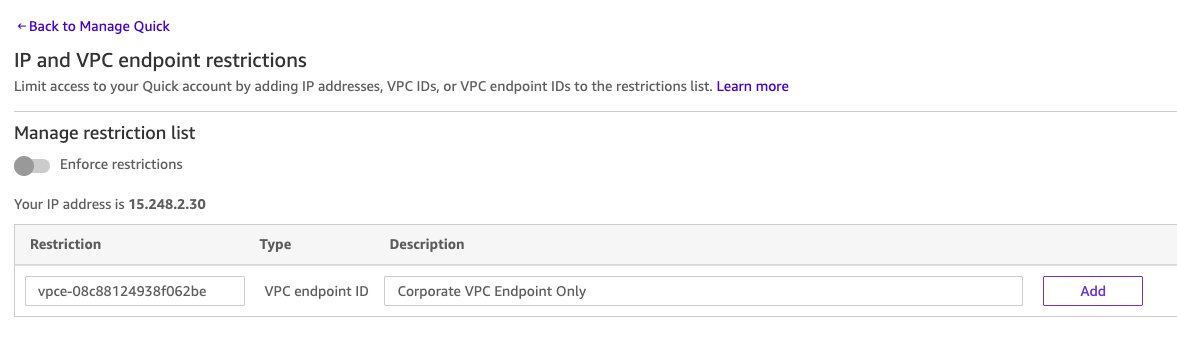
Figura 14: Agregar una regla de punto final de VPC en la página de restricciones de punto final de VPC e IP
También puede realizar la configuración a través de la interfaz de línea de comandos de AWS (CLI de AWS):
Nota:
e incluya las reglas existentes en la actualización.UpdateIpRestrictionreemplaza todo el mapa de reglas. Recupere sus reglas actuales conaws quicksight describe-ip-restriction
Consideraciones clave:
- Las reglas de punto final de IP y VPC se aplican al acceso rápido web, integrado y móvil, lo que significa que no restringen el acceso a la API pública.
- Asegúrese de incluir su propia IP o punto final de VPC en las reglas antes de habilitar las restricciones; de lo contrario, se bloqueará.
- Las reglas pueden tardar hasta 10 minutos en surtir efecto por completo.
- Puedes combinar las reglas de IP y las reglas de punto final de la VPC, de forma que se permita el tráfico si cumple con cualquiera de los dos tipos de reglas. Puede agregar hasta 100 reglas de punto final de IP y VPC combinadas .
- Las reglas de punto final de IP y VPC se aplican en todas las regiones de AWS para su cuenta, pero solo puede agregarlas o administrarlas desde la región de AWS en la que se creó su cuenta Quick.
- Si tiene paneles integrados de forma pública, solo se podrá acceder a ellos a través del punto de conexión de la VPC una vez que se hayan habilitado las restricciones.
Para restringir las llamadas a la API desde fuentes específicas, utilice las políticas de IAM con las condiciones de aws:SourceIP o aws:SourceVPce.
Tras aplicar las restricciones, solo el tráfico que llegue a través del punto final de la VPC especificado (o de los rangos de IP permitidos) podrá llegar a tu cuenta Quick. Se deniegan todos los demás accesos
.Acceso seguro de usuarios y federación de identidades
Laconectividad de red privada mantiene el tráfico alejado de la Internet pública, pero no responde a la pregunta de quién puede acceder a qué dentro de Quick. En esta sección se explica cómo integrar tu proveedor de identidad corporativo, controlar el aprovisionamiento de usuarios y aplicar una segmentación precisa del acceso en todos
los componentes de Quick.Integración con AWS IAM Identity Center
Importante: Para las cuentas Quick integradas con IAM Identity Center, la autenticación basada en navegador requiere acceso a los puntos de enlace públicos de inicio de sesión de AWS e IAM Identity Center. Los puntos de enlace de la VPC no proporcionan esta ruta de inicio de sesión del navegador. No se requieren direcciones IP públicas. Proporcione conectividad saliente a través de una puerta de enlace o un proxy NAT. Consulte las consideraciones sobre el acceso privado en la guía del usuario del IAM Identity Center
.
Amazon Quick utiliza AWS IAM Identity Center como punto central para la administración de identidades del personal. IAM Identity Center se conecta a su proveedor de identidad corporativo (IdP) existente mediante SAML 2.0 para la autenticación y SCIM 2.0 para el aprovisionamiento automático de usuarios y grupos. Esto proporciona:
- El aprovisionamiento y desaprovisionamiento automáticos de usuarios se sincronizan desde su IdP.
- Sincronización de la pertenencia a un grupo: cuando se agrega o se elimina un usuario de un grupo, ese cambio se propaga a Quick.
- Inicio de sesión único (SSO) con las credenciales corporativas existentes.
- Credenciales temporales mediante funciones de IAM asumidas, sin contraseñas específicas de Quick de larga duración.
Para obtener una guía paso a paso sobre cómo configurar IAM Identity Center con tu proveedor de identidad, consulta Cómo empezar a usar IAM Identity Center.
Acceso basado en funciones en Quick
Quick admite tres funciones básicas que determinan lo que puede hacer un usuario:
- Administrador: acceso de administración completo que incluye la configuración de la fuente de datos, las conexiones de VPC, la configuración de seguridad, la administración de usuarios y la compra de capacidad de SPICE.
- Autor: puede crear y publicar paneles, crear agentes, configurar Spaces, administrar fuentes de datos, crear flujos y crear aplicaciones.
- Lector: puede ver los paneles publicados, interactuar con los agentes, usar los espacios a los que tienen acceso y consultar los informes de Quick Research.
Estas funciones se asignan a las funciones de IAM que los usuarios federados asumen al iniciar sesión. Al gestionar la asignación de funciones en su IdP, mantiene una única fuente de información fiable sobre quién tiene qué nivel de
acceso.Además, Quick admite perfiles de permisos personalizados que pueden anular los permisos de rol predeterminados a nivel de cuenta, rol o usuario. Los permisos a nivel de usuario prevalecen sobre los niveles de rol, que a su vez anulan los permisos a nivel de cuenta. Esto proporciona a los administradores un control granular
que va más allá de los tres roles básicos.Segmentación de usuarios con Spaces
Los Quick Spaces proporcionan una capa adicional de segmentación del acceso más allá de los roles. Cada espacio se puede configurar con permisos de usuario y grupo específicos, lo que significa
:- Solo el grupo financiero puede acceder al espacio del equipo financiero que contiene paneles de ingresos confidenciales y bases de conocimientos financieros.
- El espacio para un equipo de ventas con agentes conectados a CRM y paneles de gestión de procesos está restringido a los usuarios de ventas.
- Los espacios multifuncionales se pueden compartir entre varios grupos con los permisos adecuados.
El acceso a nivel de espacio lo controlan los grupos sincronizados desde tu proveedor de identidad, por lo que añadir un nuevo miembro del equipo al grupo correspondiente le otorga automáticamente acceso a los espacios correspondientes.
Seguridad a nivel de fila en Quick Sight
Enel caso de los paneles respaldados por datos estructurados, Quick Sight admite la seguridad a nivel de fila (RLS), que restringe las filas de datos que puede ver cada usuario o grupo. El RLS se configura mediante reglas de conjuntos de datos, que son un conjunto de datos de permisos que asigna a los usuarios o grupos los valores de campo a los
que pueden acceder.Por ejemplo, se puede configurar un panel de ventas regional para que:
- El grupo de ventas de EMEA solo ve las filas en las que
la región = «EMEA». - El grupo de ventas de NA solo ve las filas en las que
la región = «NA». - El vicepresidente de ventas ve todas las filas.
Las reglas de RLS se evalúan en función de la identidad del usuario según lo determine el Centro de identidades de IAM, lo que significa que la misma federación de identidades que controla el inicio de sesión también rige el acceso a nivel de datos. Esto se aplica por igual a las vistas de panel tradicionales y a las consultas en lenguaje natural impulsadas por la inteligencia artificial. Las mismas políticas de seguridad restringen los datos a los que puede hacer referencia la IA al generar respuestas
.Seguridad a nivel de columna
Además de las restricciones a nivel de fila, Quick Sight admite la seguridad a nivel de columna (CLS) para ocultar las columnas confidenciales a usuarios o grupos específicos. Por ejemplo, un conjunto de datos que contenga información sobre los empleados puede restringir las columnas de salario y número de seguro social únicamente al grupo de recursos humanos, mientras que otros grupos pueden seguir accediendo a las columnas no
confidenciales del mismo conjunto de datos.Cómo se relaciona la identidad con la conectividad privada
La capa de identidad y la capa de red funcionan juntas:
- Un usuario de la red corporativa se autentica a través de su IdP → Centro de identidad de IAM → Rápido.
- Su solicitud llega a Quick a través del punto final de la VPC (la ruta de la red privada; consulte los puntos de enlace de la VPC para ver el acceso de los usuarios y de la API).
- Quick evalúa su identidad para determinar el rol, el acceso al espacio y las políticas de RLS/CLS.
- Cuando Quick obtiene datos de una fuente local, utiliza la conexión de VPC (ENI en su VPC; consulte las conexiones de la VPC para ver el acceso a la fuente de datos) para acceder a la base de datos a través de Direct Connect.
- La respuesta se devuelve al usuario a través de la misma ruta privada.
Además del tráfico de inicio de sesión y de activos estáticos que se describe en Permitir el acceso a los dominios externos necesarios, ningún tráfico atraviesa la Internet pública y, en cada punto, la identidad del usuario determina lo que puede ver y hacer.
Validación y pruebas
Antes de aplicar restricciones en la producción, valide la conectividad de extremo a extremo para cada patrón de acceso:
| Patrón de acceso | Prueba | Resultado esperado |
| Sitio web (punto final de VPC) | nslookup .quicksight.aws.amazon.com de la red corporativa | Se convierte en una IP privada en el CIDR de su VPC |
| Sitio web (autenticación) | Navegue a la consola Quick desde una máquina corporativa | Elinicio de sesión se completa mediante IdP. La consola |
| API (punto final de VPC) | aws quicksight describe la configuración de la cuenta desde la VPC |
Devuelve la configuración de la cuenta; los registros de flujo muestran la IP de origen de su VPC |
| Fuente de datos (conexión de VPC) | Cree una fuente de datos de prueba de Quick Sight que apunte a una base de datos local a través de la conexión de VPC | La prueba de conexión se realiza correctamente. La consulta de prueba devuelve datos |
| Base de conocimientos (conexión de VPC) | Cree una base de conocimientos a partir de una fuente de Amazon Redshift mediante la conexión de VPC y, a continuación, active una sincronización | Lasincronización se completa. El contenido aparece en la base de conocimientos |
| Conector de acción (conexión VPC) | Cree una acción de prueba que apunte a una API interna e invoquela a través de un agente | La acción devuelve la respuesta esperada |
| Cuadros de mandos integrados | Cargue un panel de control integrado de Quick Sight desde una aplicación interna | Renderizados del panel de control. Las herramientas de desarrollo del navegador confirman la IP privada |
Monitorización
Para obtener una visibilidad continua, habilite los registros de flujo de la VPC en todos los ENI de terminales y conexiones de VPC para capturar los metadatos del tráfico. Supervise las métricas de CloudWatch en los puntos finales de la VPC (ActiveConnections, BytesProcessed, . Estos registros tambiénPacketsDropped) y configure alarmas para detectar fallos de conexión o fuentes de tráfico inesperadas
Solución de problemas comunes
| Síntoma | Causa probable | Resolución |
| Sitio web rápido inaccesible desde la red corporativa | El DNS no se resuelve en el punto final de la VPC | Compruebe que el registro A de .quicksight.aws.amazon.com | DNS privada en el punto final.
| Bloqueado después de habilitar las restricciones | Tu IP/terminal no está en la lista de direcciones permitidas | Usa el comando de la CLI update-ip-restriction con una identidad de IAM que tenga acceso a la API (la API no está restringida por las reglas de IP/VPC) para añadir tu punto de conexión. |
| Tiempo de espera de las llamadas a la API | Grupo de seguridad que bloquea el tráfico | Asegúrese de que el grupo de seguridad de terminales permita la entrada de HTTPS (puerto 443) desde su CIDR corporativo. |
| La conexión a la fuente de datos falla | Los ENI de conexión de VPC no pueden alcanzar el objetivo | Verifique que los grupos de seguridad de las ENI de la conexión de la VPC permitan la salida al puerto de la base de datos y que el grupo de seguridad de la base de datos permita la entrada desde el grupo de seguridad rápida. En el caso de las conexiones creadas antes del 27 de abril de 2023, verifique la regla de tráfico de retorno de todos los puertos entrantes. Consulte las tablas de rutas para ver una ruta a | la red local.
| Los activos estáticos no se cargan (página en blanco) | Dominios externos bloqueados | Asegúrese de que su proxy o puerta de enlace NAT admitan |
| El inicio de sesión de SSO falla | No se puede acceder a los dominios de inicio de sesión | Permita el uso de | IAM Identity Center (consulte Acceso seguro de usuarios y federación de identidades).
| El estado de la conexión de la VPC muestra NO DISPONIBLE | El rol de ejecución está mal configurado | |
| No se puede acceder a los paneles públicos integrados | Las restricciones de los terminales de la VPC bloquean el tráfico público | Comportamiento conocido: las incrustaciones públicas requieren el acceso a los puntos de conexión de la VPC una vez que se habilitan las restricciones. Considere la posibilidad de establecer un punto final independiente para los consumidores públicos o inhabilite la incrustación pública | .
Mejores prácticas de seguridad
Ni el aislamiento de la red ni los controles de identidad por sí solos son suficientes. Esta arquitectura se basa en ambos aspectos: los controles de red evitan las rutas de acceso no autorizadas, mientras que los controles de identidad impiden el acceso no autorizado a los datos dentro de las sesiones autorizadas. Las prácticas que se indican a continuación mantienen ambas capas.
- Políticas de terminales con privilegios mínimos: restrinja los puntos finales de sitios web mediante AWS:PrincipalAccount
o aws:OrgID. - de seguridad por niveles: aplique grupos de seguridad tanto a los ENI de punto final de la VPC (tráfico de usuarios) como a los ENI de conexión de la VPC (tráfico de datos). En los ENI de punto final, restrinja el HTTPS entrante a los rangos de CIDR corporativos. En los ENI de conexión de VPC, utilice un grupo de seguridad dedicado, restrinja la salida solo a los puertos y destinos de la base de datos que Quick necesita y haga referencia a ese grupo de seguridad en las reglas de entrada de cada fuente de datos.
- Habilite los registros de flujo de la VPC en todos los ENI de punto final: estos registros capturan los metadatos del tráfico para la supervisión de la seguridad, la detección de anomalías y la auditoría del cumplimiento. También proporcionan el registro de auditoría que exigen los marcos normativos para controlar los límites de la red.
- Audite las políticas de terminales con regularidad: revise las políticas de terminales trimestralmente. Utilice las reglas de AWS Config para detectar desviaciones con respecto a su configuración básica.
- Separe las conexiones de VPC según su sensibilidad: si tiene varios entornos de datos (desarrollo, preparación, producción), cree conexiones de VPC independientes con grupos de seguridad distintos para evitar el acceso entre entornos.
- Supervise con CloudWatch:
configure alarmas en las métricas PacketsDropped y ActiveConnections. indicar una configuración incorrecta o un intento de acceso no autorizado.
En los puntos finales de la API, defina las políticas únicamente para las acciones específicas que requiere su automatización, en lugar de permitir todas las acciones de quicksight: *.
Grupos Ejemplos de requisitos y configuración de AWS
Los siguientes ejemplos muestran cómo la configuración de esta publicación puede abordar los requisitos comunes de las redes de seguridad. Evalúelos en función de sus propios requisitos con su equipo de seguridad.
| Requisito | Controles de AWS que pueden respaldar su evaluación |
| Los datos confidenciales no deben atravesar la Internet pública | Los puntos finales de la VPC son para el tráfico de usuarios, las conexiones de la VPC para el tráfico de datos y los registros de flujo de la VPC para la visibilidad de la red |
| Aislamiento de datos de usuario | Grupos de seguridad en las ENI de conexión de VPC y seguridad a nivel de fila para el acceso a datos confidenciales |
| Acceso restringido a terminales autorizados | Restricciones de terminales de VPC (sección 4), registros de API de CloudTrail y registros de flujo de VPC |
Consideraciones de costos
| Componente | Modelo de costes | Estimación |
| Puntos finales de la interfaz de VPC | 0,01 USD/hora por zona de servicio más 0,01 USD/GB procesado | Aproximadamente 7,20 USD al mes por terminal por zona de disponibilidad (fija) más transferencia de datos |
| Puntos finales de puerta de enlace de VPC (S3) | Sin cargo | Sin cargo |
| Conexiones de VPC (Quick ENIS) | Incluido en Quick Enterprise | Sin cargo adicional |
| Puerta de enlace NAT (para dominios externos) | 0,045 USD/hora + 0,045 USD/GB procesado | ~32 $ al mes (fijo) + transferencia de datos |
| Registros de flujo de VPC | CloudWatch registra las tasas de ingesta | Varía en función del volumen de tráfico |
| Conexión directa | Horas de puerto y transferencia de datos | Varía según el tamaño del circuito |
Consejos para la optimización de costos:
- Utilice puntos finales de puerta de enlace (sin cargo adicional) para S3 en lugar de puntos finales de interfaz siempre que sea posible.
- Consolide los ENI de punto final: cada punto final solo necesita los ENI en las zonas de disponibilidad donde residen las subredes de conexión de Amazon Quick VPC.
- Habilite los registros de flujo de la VPC de forma selectiva en los ENI de punto final en lugar de en toda la VPC.
- Considere si todos los dominios externos necesitan acceso a una puerta de enlace NAT o si un proxy de destino sería más rentable para sus patrones de tráfico.
Conclusión
Esta arquitectura establece cuatro controles complementarios: los puntos finales de la VPC mantienen la privacidad del tráfico de los usuarios, las conexiones de la VPC proporcionan a Quick una ruta privada a sus fuentes de datos, la federación de identidades determina quién puede acceder a qué y las restricciones de los puntos de conexión de la VPC hacen que la ruta privada sea obligatoria. Cada capa se puede auditar de forma independiente y se asigna a requisitos de cumplimiento específicos (consulte Asignación de cumplimiento
). Unavez hecho esto, Quick Agents puede consultar sus bases de datos locales, Quick Research puede investigar las fuentes empresariales que se encuentran detrás del firewall, los paneles de Quick Sight pueden visualizar datos confidenciales y Quick Flows puede organizar los sistemas internos, todo ello sin que sus datos atraviesen la Internet pública. Las capacidades de la IA no han cambiado. Se elimina la exposición.
Para implementarlo, comience por los puntos de enlace de la VPC para el acceso de los usuarios y las API, y valide el acceso de los usuarios antes de continuar con las conexiones de la VPC para acceder a las fuentes de datos. Habilite las restricciones a los puntos de conexión de la VPC solo después de confirmar que todos los patrones de acceso funcionan a través de la ruta privada. Para obtener información sobre la configuración de la federación de identidades y la configuración avanzada de RLS/CLS, consulte la documentación del IAM
Identity Center.