
Lecciones aprendidas de la beta
Tras más de 500 millones de descargas, años de solicitudes por parte de la comunidad de código abierto y ser uno de los principales productos de Hugging Face, Unsloth lanzó su aplicación beta para escritorio, Unsloth Studio. Unsloth permite ajustar y ejecutar modelos de IA de forma más rápida, sencilla y asequible, incluso de forma local en tu propio hardware. La aplicación centraliza las funciones en un solo lugar con Unsloth Studio, por lo que los usuarios ahora pueden utilizar una instalación manual o desde un panel de control.
Los proyectos de código abierto se basan en otras fuentes de código o plataformas y, en el caso de Unsloth, los primeros en adoptar el modelado local, su producto combinaron la libertad de la plataforma Hugging Face con las capacidades de ajuste de los distintos paquetes de Unsloth.
Después de que Unsloth Studio lanzara su producto, lo actualizaron a gran escala para un OSS y, al mismo tiempo, se adaptaron a los cambiantes entornos de seguridad de la IA. Por ejemplo, las versiones 1.82.7 y 1.82.8 de Litellm que estaban comprometidas aparecieron en PyPI desde un escáner Trivy que no estaba en condiciones de seguridad, se introdujeron en la cartera CircleCI de LitellM y dejaron al descubierto sus credenciales de publicación. PyPI puso rápidamente en cuarentena ambas versiones en menos de una hora, pero las herramientas de seguridad habían pasado a formar parte de la ruta de ataque y se estaban utilizando posteriormente. Unsloth impulsó rápidamente las actualizaciones de sus productos para adaptarse.
Unmes después, algo diferente definiría la seguridad del escritorio de Unsloth: un ladrón de información escondido en un repositorio de Hugging Face. Hugging Face, como plataforma líder para descargar y compartir modelos, alojaba sin saberlo un repositorio con un ladrón de información. El repositorio se hizo pasar por la versión del filtro de privacidad de OpenAI y copió su modelo de tarjeta casi textualmente. Su archivo loader.py obtuvo y ejecutó un robo de información en Windows. Luego, el repositorio llegó a la posición #1 y registró alrededor de 244.000 descargas, cifras que HiddenLayer
dice que son casi con toda seguridad exageradas.Estos dos episodios ayudaron a establecer la base de referencia para la hoja de ruta de seguridad de los productos de Unsloth: actuar con rapidez.
Cómo Unsloth dio forma a la seguridad de los productos
Al principio, esta aplicación de escritorio tenía la vanguardia del OSS y se adaptaba rápidamente a los entornos cambiantes. Unsloth estableció protocolos para garantizar una seguridad óptima a sus usuarios finales. Tras numerosos lanzamientos, con motivo de la próxima semana de la IA de código abierto, Unsloth publicó un resumen de la seguridad de Unsloth Studio y Unsloth Desktop en el que destacaba
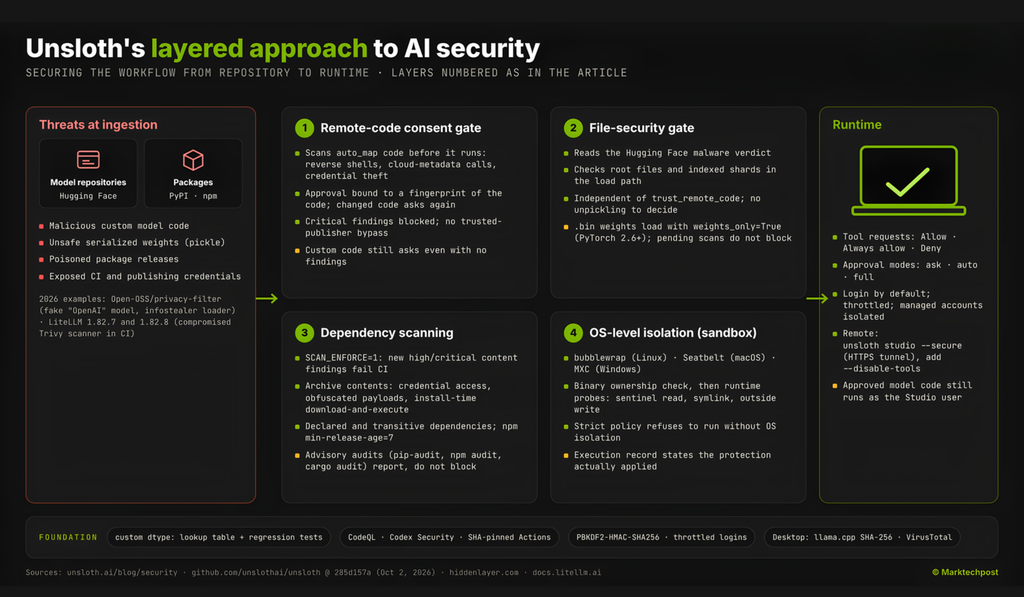
a un alto nivel cómo funciona su seguridad.Si bien la aplicación de escritorio maximiza la seguridad en entornos de ajuste, los usuarios aún tienen una amplia gama de modelos para elegir. El funcionamiento de la seguridad de Unsloth es que cuando un flujo de trabajo pasa de la descarga a la ejecución, se activa un proceso de cuatro puntos de control: la aprobación del código mediante huellas dactilares, un control independiente para los archivos de peso, los entornos limitados del sistema operativo probados y el análisis obligatorio del contenido de los paquetes. Estos protocolos se establecieron para ofrecer protección complementando los controles existentes en lugar de sustituirlos. Los usuarios pueden mantener los escaneos de asesoramiento, las revisiones fijas, los límites de red y las credenciales delimitadas, al tiempo que aprovechan las comprobaciones. Separadas, cada tarea tiene un propósito diferente en la estratificación de la seguridad.
1. La aprobación sigue el código, no el nombre
Imagina aprobar el código Python personalizado de un modelo y luego regresar después de que el repositorio haya cambiado. ¿Debería seguir contando la aprobación anterior? Unsloth Studio dice que no. El repositorio muestra las huellas dactilares del código escaneado y vuelve a comprobar esa huella digital, además de la versión del escáner, en cada carga. Una aprobación guardada puede silenciar un cuadro de diálogo repetido y continuar con un escaneo nuevo. El código modificado requiere un nuevo consentimiento. En el caso de cargas basadas en adaptadores y bases, Studio evalúa ambos repositorios, incluidos el tokenizador, el procesador y la configuración anidada. Básicamente, si algo ha cambiado, Unsloth Studio lo sabrá.
Cualquier cambio actualiza o cambia la huella digital anterior. Los hallazgos de gravedad alta y media requieren una aprobación que coincida con la huella digital actual. Si es necesario inspeccionar el código remoto pero no se puede recuperar, la carga se bloquea. Un editor de confianza no recibe ninguna exención general; aun así, se puede detener un repositorio propio. El escáner busca comportamientos concretos: abrir una capa inversa, llegar a los puntos finales de metadatos de la nube o robar credenciales. Studio invoca la puerta a partir de sus conclusiones, capacitando y exportando trabajadores. El escaneo no es una caja de arena. Una vez aprobado, el código del modelo remoto se ejecuta de forma ilimitada como usuario de Studio. La fuente señala que los patrones estáticos se pueden evadir
.La puerta ya se activa en los modelos más populares. deepseek-ai/deepseek-ocr solicita la aprobación y muestra un resultado ejecutivo. Moonshotai/Kimi-VL-A3B-Instruct también la solicita, marcado por ofuscación avanzada. El cuadro de diálogo de aprobación muestra los resultados antes de que usted tome una decisión. El código personalizado sigue necesitando tu permiso aunque el escáner no encuentre nada preocupante. Unsloth ha eliminado las llamadas de evaluación y otras secciones problemáticas de sus repositorios Unsloth/DeepSeek-OCR y Unsloth/DeepSeek-OCR-2 adaptados. El usuario puede decidir su modelo y decidir si aprobarlo o no dentro de la aplicación.
2. Cuando una advertencia sobre el peso de un archivo se convierte en una decisión de carga
Los pesos serializados no seguros, incluidos los archivos pickle malintencionados, crean otro. Studio comprueba esos archivos por separado del consentimiento mediante código remoto. Python personalizado es solo una ruta de ejecución y Unsloth Studio se diseñó para múltiples puntos de acceso.
Dado que Hugging Face escanea los repositorios en busca de malware y muestra advertencias en la página del modelo, Studio lee esos resultados y bloquea los archivos marcados en la ruta que el cargador seleccionado deserializaría. Esto incluye los fragmentos anidados a los que se hace referencia mediante índices de ponderación. Lee el resultado del escaneo sin decapar el artefacto marcado. La puerta no está cerrada por error. Según el repositorio, las cargas pueden continuar cuando los metadatos del escaneo no están disponibles o están pendientes. No se incluyen las carpetas de modelos locales simples. El mínimo de PyTorch 2.6+ de Unsloth significa que .bin pesa la carga con weights_only = verdadero y el comportamiento es comprobable. El repositorio de pruebas mcpotato/42-eicar-street no puede cargarse porque la advertencia muestra los archivos no seguros y confirma que nunca se descargaron. Si bien menos del 1% de los modelos Hugging Face presentan posibles problemas de seguridad, Unsloth crea procesos para aumentar la seguridad, lo que pone de manifiesto la solidez del producto Unsloth Studio como prueba del código abierto.
3. Mire dentro de la dependencia
Tras las lecciones aprendidas del incidente de LitellM, queda claro que las revisiones de advertencia no son suficientes, ya que un paquete puede llevar un nombre conocido y enviar una versión malintencionada antes de que aparezca cualquier aviso. Los analizadores del contenido de los paquetes de Unsloth inspeccionan el propio archivo en busca de credenciales de acceso, cargas útiles confusas, archivos ejecutables de inicio y comportamiento de descarga y ejecución durante la instalación. El análisis de Python abarca las dependencias declaradas y transitivas. El escáner npm inspecciona los archivos tar descargados sin ejecutar los scripts del ciclo de vida de la instalación. Un cambio en la carga útil vuelve a abrir la búsqueda en lugar de heredar una exención permanente, por lo que el aviso de Unsloth escanea el informe pero no lo bloquea; las búsquedas de contenido son la capa obligatoria, por lo que Unsloth añade reglas de relevancia además de esto. Solo los paquetes permitidos pueden ejecutar scripts y las instalaciones de npm rechazan los paquetes publicados hace menos de 7 días. El CI falla si un paquete no revisado intenta ejecutarlo. Las instalaciones utilizan lockfiles y npm ci, y el instalador actualiza a los usuarios a npm 11 o una versión posterior. Antes de buscar npm ci o cargo, lockfile_supply_chain_audit.py comprueba si hay señales de una inyección al estilo de Shai-hulud. Los Linters comprueban si los cargadores no son seguros y si se ejecutan de forma dinámica, con líneas de base para hacer un seguimiento de los hallazgos. Las actualizaciones del Dependabot tienen un tiempo de espera de 3 a 7 días. Pip-audit, npm audit with signature checks, cargo audit, OSV-Scanner, Semgrep y TruffleHog se ejecutan junto con los escaneos de contenido. Los propios comentarios del flujo de trabajo de auditoría dicen que evita deliberadamente Trivy
, debido a un compromiso a principios de 2026.4. La caja de arena debe demostrar su valía
Laverificación en entornos aislados se ha convertido en algo muy real en la era de la IA y el modelado, por lo que tener instalado un binario de tipo sandbox es un punto de partida, no una garantía. Unsloth Studio ejecuta las herramientas en entornos limitados del sistema operativo: bubblewrap en Linux, Seatbelt en macOS y MXC en Windows. En Linux, comprueba el binario bubblewrap y sus directorios principales pertenecen al sistema y no se pueden escribir en grupos o en todo el mundo. Luego, según el repositorio, explora el límite. ¿Puede el código aislado leer un archivo centinela del host? ¿Sigue el enlace simbólico de un espacio de trabajo hacia él? ¿Escribir fuera del espacio de trabajo? La investigación también confirma que las operaciones legítimas de espacio de trabajo y procesos secundarios siguen funcionando
.Los usuarios aún tienen opciones y pueden elegir un modo de aprobación: preguntar, automático o completo. En el modo automático, las importaciones de red y sistemas de archivos se marcan para su aprobación, y las rutas de los archivos deben aprobarse. Los comandos de shell peligrosos están totalmente bloqueados. Las solicitudes de herramientas muestran los botones Permitir, Permitir siempre y Denegar. Una política estricta rechaza la ejecución de la herramienta cuando el aislamiento del sistema operativo no está disponible o la comprobación obligatoria del espacio de trabajo no está completa. Una política permisiva puede recurrir a las protecciones del software, y así lo indica el registro de ejecución. Cada registro muestra el backend, el estado de aislamiento, las limitaciones y el resultado de la limpieza. Los artefactos HTML y MCP se representan en marcos de espacio aislado con su
propia política de seguridad de contenido.El entorno limitado de Linux permite el acceso a la red, permite escribir en la memoria caché de modelos y comparte el núcleo del host. Si a esto le sumamos restricciones de red y credenciales muy limitadas, este proceso sirve como una comprobación final.
Aplicación de escritorio y acceso remoto
Tener varios usuarios en la aplicación también permite administrar cuentas: cada usuario solo ve sus propias carpetas, nunca el token Hugging Face del propietario. Las cuentas gestionadas necesitan la autorización del propietario para poder usar modelos y no pueden ejecutar el código del repositorio. Recientemente, Unsloth anunció que trabajaría con Jev y los usuarios para administrar su propio
modelo de decisión. Elflujo de trabajo de auditoría de seguridad de Unsloth utiliza permisos de repositorio de solo lectura y credenciales de pago no persistentes. Cada acción de GitHub está anclada a un hash de confirmación completo, y las listas de permisos de la red saliente bloquean las salidas inesperadas. CodeQL incluye Python, Javascript/TypeScript, Rust y GitHub Actions. Unsloth afirma que utiliza Codex Security y que lo revisa repetidamente durante el desarrollo para detectar problemas y errores de seguridad
.Acceso a la biblioteca y cambios
Labiblioteca principal de Unsloth también tiene como objetivo el fortalecimiento mediante el manejo personalizado de los tipos de datos mediante una tabla de búsqueda fija en lugar de evaluar expresiones. Los campos de configuración ejecutables heredados se limpian y las pruebas de regresión protegen la corrección. Las pruebas de middleware de Studio rechazan las solicitudes fragmentadas y sobredimensionadas, por lo que si se detectan instancias que una comprobación de la longitud del contenido por sí sola no detectaría en las versiones de escritorio, obtienen sus propias comprobaciones.
Losarchivos binarios llama.cpp precompilados se comparan con los resúmenes SHA-256 y las firmas de Windows se auditan por separado. Todas las versiones de Unsloth Desktop se analizan con VirusTotal. En un ejemplo publicado no se detectó nada en 70 proveedores en el momento del análisis. Unsloth señala que cada resultado se aplica solo a los archivos o confirmados en
ese momento.¿Qué cambia en comparación con el enfoque más simple
| Características | La solución para Unsloth |
|---|---|
| Confíe en un repositorio de modelos llamado | Vincular la aprobación a una huella digital del código, incluida la combinación de adaptadores y destinos base |
| Trate el consentimiento de código remoto como la única comprobación para cargar el modelo | Agregue una puerta independiente para los archivos serializados marcados en la ruta de carga seleccionada Detectar un binario de entorno limitado y asumir el aislamiento de una sonda en el |
| host | y registre el nivel de protección efectivo|
| Confíe únicamente en los avisos de vulnerabilidad | Aplique escaneos del contenido de los paquetes con líneas de base específicas para encontrar y una edad de lanzamiento de 7 días |
| minuto Ejecute la IA local como 1 usuario de confianza implícita | protegido con contraseña,cuentas embotelladas y multiusuario con claves cifradas |

Más allá de la seguridad, mejorar la experiencia de la NPU
Lasopiniones de los fundadores de Unsloth abogan por mejorar las métricas de rendimiento de las NPU, incluidos los tokens por segundo. La aplicación también solicita la posibilidad de configurar los ajustes de carga de modelos antes del lanzamiento, algo que ya permiten los modelos de GPU. Se trata de mejoras solicitadas, no de versiones confirmadas, para mejorar la visibilidad y el control al ejecutar modelos
de forma local.Revisando la descripción general de Unsloth y una revisión de las fuentes estáticas del repositorio, hemos abordado la confirmación 285d157a. La disponibilidad de las versiones se basa en la información proporcionada en este artículo. Los modos de aprobación, los entornos limitados de macOS y Windows, el cifrado de credenciales, las reglas de la era de lanzamiento de npm y las comprobaciones de escritorio provienen de la descripción general. La aprobación basada en huellas dactilares, el sondeo en entornos aislados, los registros de ejecución y los umbrales de inicio de sesión provienen del repositorio. Varias protecciones pertenecen a Unsloth Studio y Desktop; el análisis de dependencias y las restricciones de auditoría dependen del flujo de trabajo de desarrollo. No protegen automáticamente un bloc de notas que importa la biblioteca independiente
.Conclusiones clave
- Unsloth Studio vincula la aprobación del código remoto a una huella digital del código escaneado; el código modificado necesita un nuevo consentimiento.
- Los veredictos contra el malware de Hugging Face bloquean los archivos con peso marcado en la ruta de carga, independientemente de lo que digan trust_remote_code.
- Las herramientas pueden ejecutarse en entornos limitados del sistema operativo (bubblewrap, Seatbelt, MXC); en Linux, el repositorio muestra primero a Studio probando el aislamiento.
- Los análisis del contenido de los paquetes fallan en CI cuando se detectan nuevos datos de gravedad alta o crítica; npm rechaza los paquetes con menos de 7 días de antigüedad.
- Studio está protegido por contraseña y es multiusuario de forma predeterminada, con inicios de sesión limitados y claves de API cifradas.
Fuentes
- https://unsloth.ai/blog/security
- https://github.com/unslothai/unsloth/tree/285d157a412fb30c11d223f85df84357d946a00a
- https://www.hiddenlayer.com/insight/malware-found-in-trending-hugging-face-repository-open-oss-privacy-filter
- https://www.theregister.com/2026/03/24/trivy_compromise_litellm/
- https://docs.litellm.ai/blog/security-townhall-updates
- https://jfrog.com/press-room/jfrog-report-warns-ai-governance-fails-as-software-supply-chain-attacks-hit-record-highs/
Nota: Gracias al equipo de Unsloth por el liderazgo intelectual y los recursos para este artículo. Este artículo cuenta con el apoyo de Unsloth
.The post ¿Qué sucede cuando cambia un repositorio de modelos confiables?
Unsloth Studio vuelve a comprobar antes de que se ejecute appeared first on MarkTechPost.